所有的设备都能被黑
安全研究者Avi Rubin在TED上细数三类攻击:逆向车载软件找到漏洞,接管音响、灯光、仪表、车门乃至刹车和发动机;用改装的GirlTech玩具窃听美国警用P25通信,每天截获至少二十分钟明文,连秘密线人的名字都在里面;再到Sequoia投票机被装进吃豆人。结尾,留一句关于我们自己的反话。
网安志异 × TED · 3 · Avi Rubin
Avi Rubin是美国密歇根大学计算机科学与工程博士,现任约翰霍普金斯大学计算机科学系教授,还创办了一个独立安全性评估的机构ISE。这个“坏人”最坏了,前几期【你不知道的黑客手段】系列中介绍到的“黑掉人类”、“窥测手机”等的手段,他在这里都介绍了。
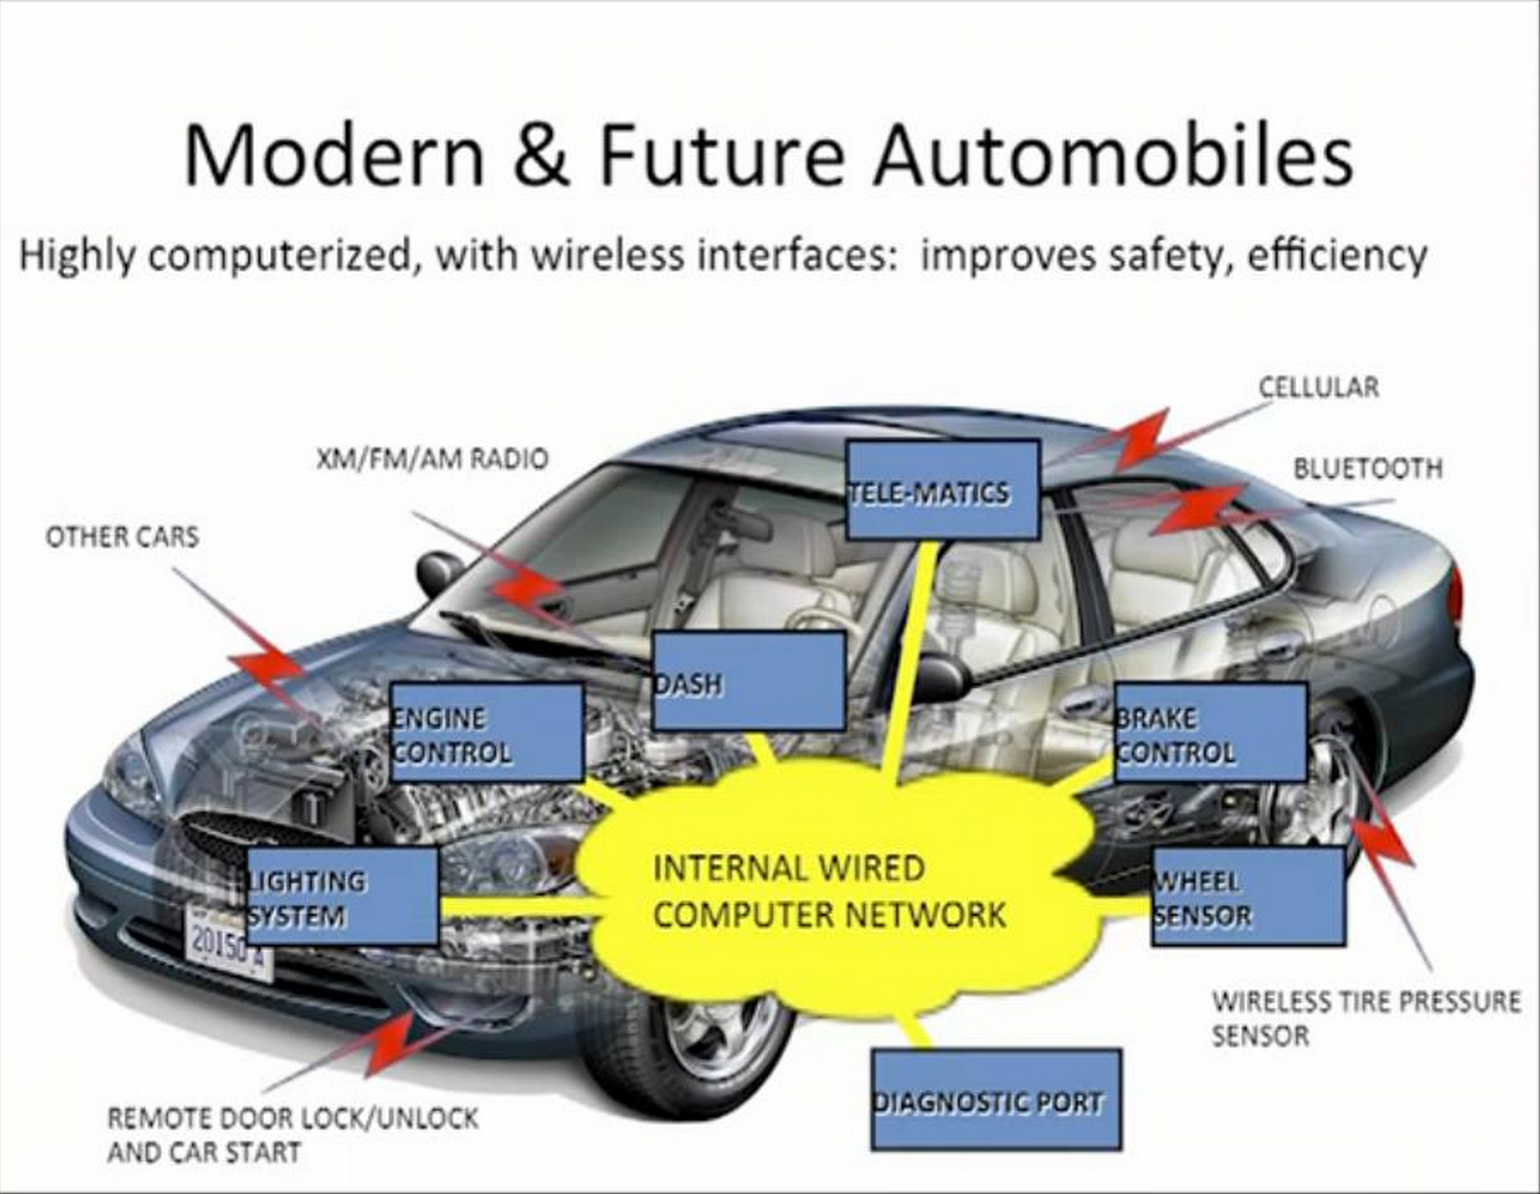
在这个TED演讲里,他还介绍了破解汽车,窃听警用无线通信等研究成果。GeekPwn2014曾当场演示破解特斯拉,很酷。Avi Rubin这个演讲中讲到,研究人员先通过逆向工程的手段得到车载软件的漏洞,再利用这个漏洞侵入车载系统,实现了对汽车各项功能的控制,包括收音机和音响、照明系统、仪表盘、车门,甚至包括刹车系统和发动机。这些都是是2011年以前的研究了。
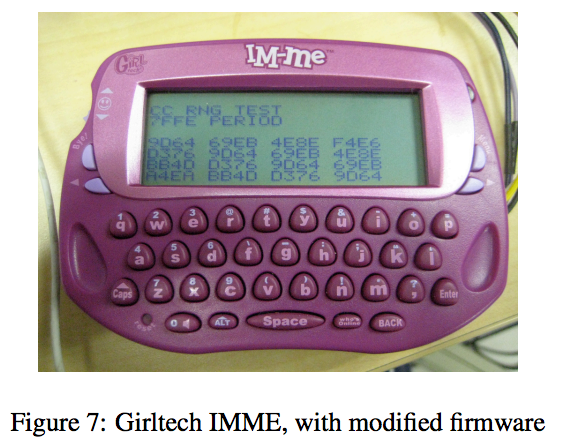
另外一个例子是对P25无线通讯系统的窃听。P25在美国广泛应用于各种政府机构,执法部门(比如警察)是主要的用户,摩托罗拉是这套系统最大的供应商。研究人员通过市面上很容购买到的设备(就是下图所示的设备GirlTech,你没看错)经过简单改装,实现了对P25通讯的窃听。他们把改装好的设备放在车里在市区到处扫描P25的信号来听,每天都能捕捉到至少20分钟的明文交流,内容包括秘密举报人的名字和信息,正在侦查的犯罪案件,和一些大多数是执法和犯罪类的敏感信息。
演讲的最后,Avi Rubin提到了密西根大学的研究人员入侵投票机的故事。美国最大的电子投票机制造商Sequoia为新泽西州选举准备的投标机,被他们在里面安装了吃豆人游戏。Avi Rubin留在最后说这件事,显然认为投票机关乎公平选举,安全性至关重要,所以应该重视。
不过我们很幸运,不用担心这个问题,因为这种不安全的东西在我们这里压根儿不存在。
原载于微信公众号「网安志异」,2015-06-26 · 原文
留言