The Dirt Dug Up from the Hacking Team Leak
A seller of surveillance tools has been stripped bare: PhineasFisher used Hacking Team's own Twitter account to dump 400GB of internal data. The tweets revealed contracts with Sudan and Ethiopia and lies told to the UN, a client list spanning intelligence agencies worldwide along with RCS price quotes, and even weak passwords like kittens and Ht2015! alongside a Flash 0day. With these weapons now flowing to script kiddies, it's time to take a hard look at your own computer and phone.
HT(Hacking Team)这次彻底栽了。专门提供监视技术和工具的他们,这次也尝到自己私有数据被公布于众的滋味。泄露出来的400GB数据里很多猛料被挖出来,而且一个比一个猛,这两天大家还都在埋头挖。国内已经有不断更新的长文在抖落挖出来的各种料了(0)。
个人觉得,最有趣的是始作俑者PhineasFisher最早用HT的Twitter账号发出来的tweet爆出来的料。PhineasFisher显然对HT各种情况了如指掌。这些tweet很多都已经被删掉了,不过,既然发出来过,就有地方会留存,比如这里(1)。
看看这些,想象一下这些武器化的工具被普遍装备,不光职业间谍,甚至连黑产界的脚本小子都能利用这些武器,入侵和获取数据变得更容易。然后再看看自己手里的数据,看看自己的电脑和手机。是不是该多留点心了?或者,是不是该上一些新的措施了?
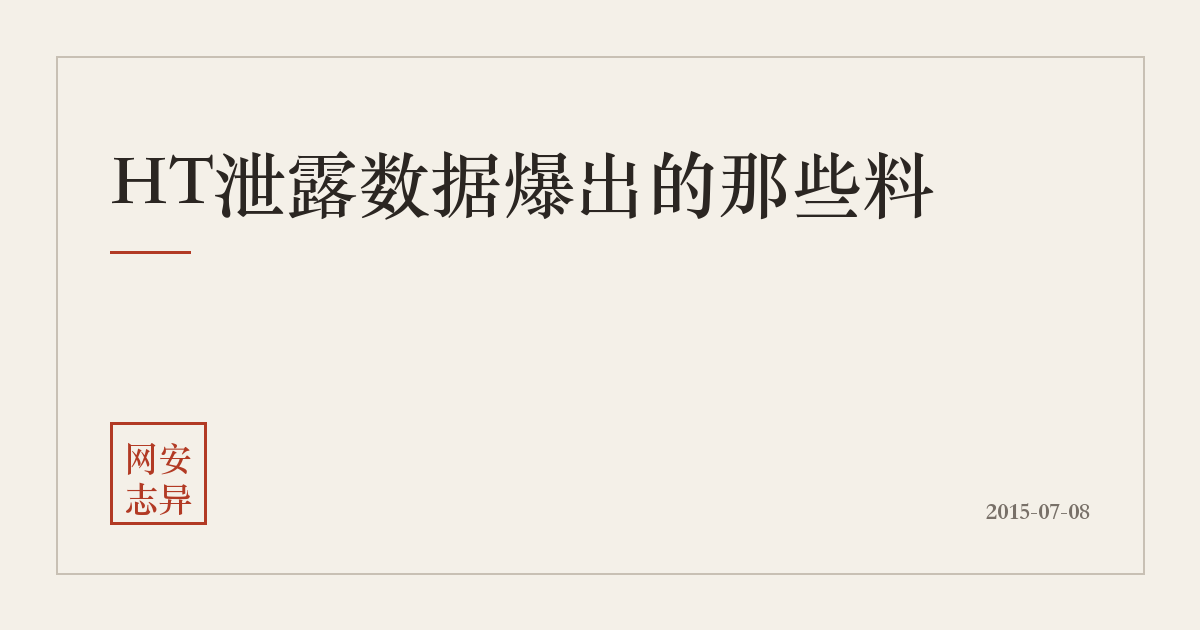
7月5日下午5:26分,HT的Twitter账号被黑,昵称被改为HackedTeam。这位入侵HT的黑客就是神秘的PhineasFisher。这位黑客去年入侵了另外一个做类似业务的公司GmbH(GammaInternational)。他做的第一件事,就是用HT的twitter账号发布了HT内部400GB的资料数据。
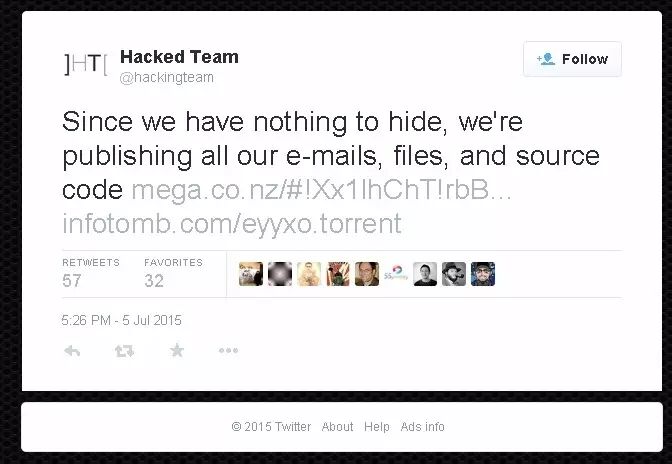
下面这些图片,都是从这400GB数据中挖掘出来发在Twitter上的。
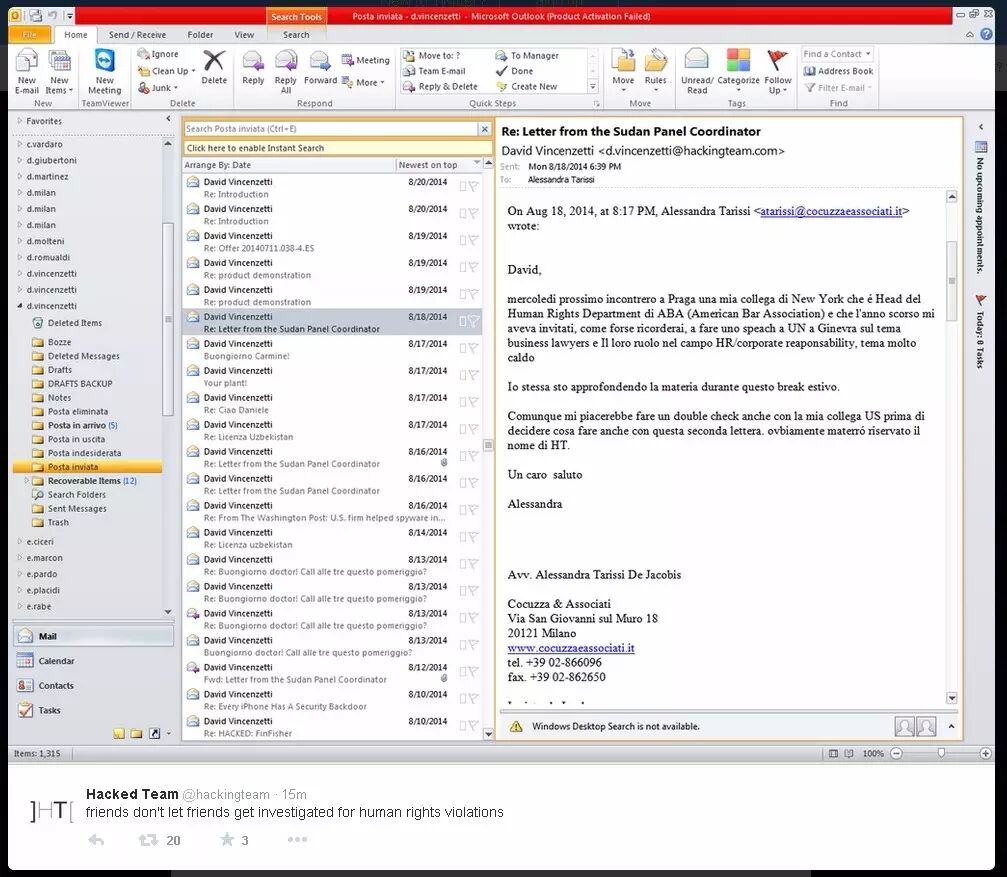
是朋友就不该让朋友受到侵犯人权的调查。但是,HT把软件卖给了被指控严重侵犯人的苏丹当局,这无疑应该受到调查。
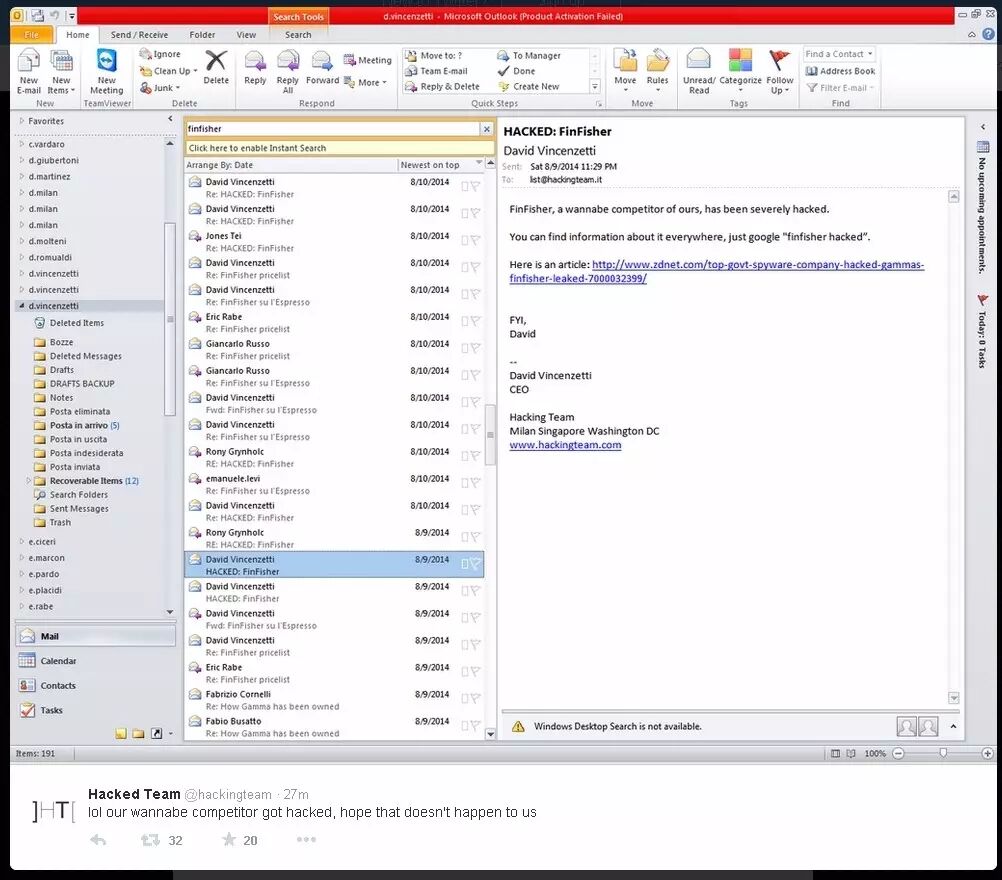
去年GmbH公司(同样臭名昭著)的FinFisher被黑后,HT的CEO掩饰不住的幸灾乐祸,发邮件告诉同事。
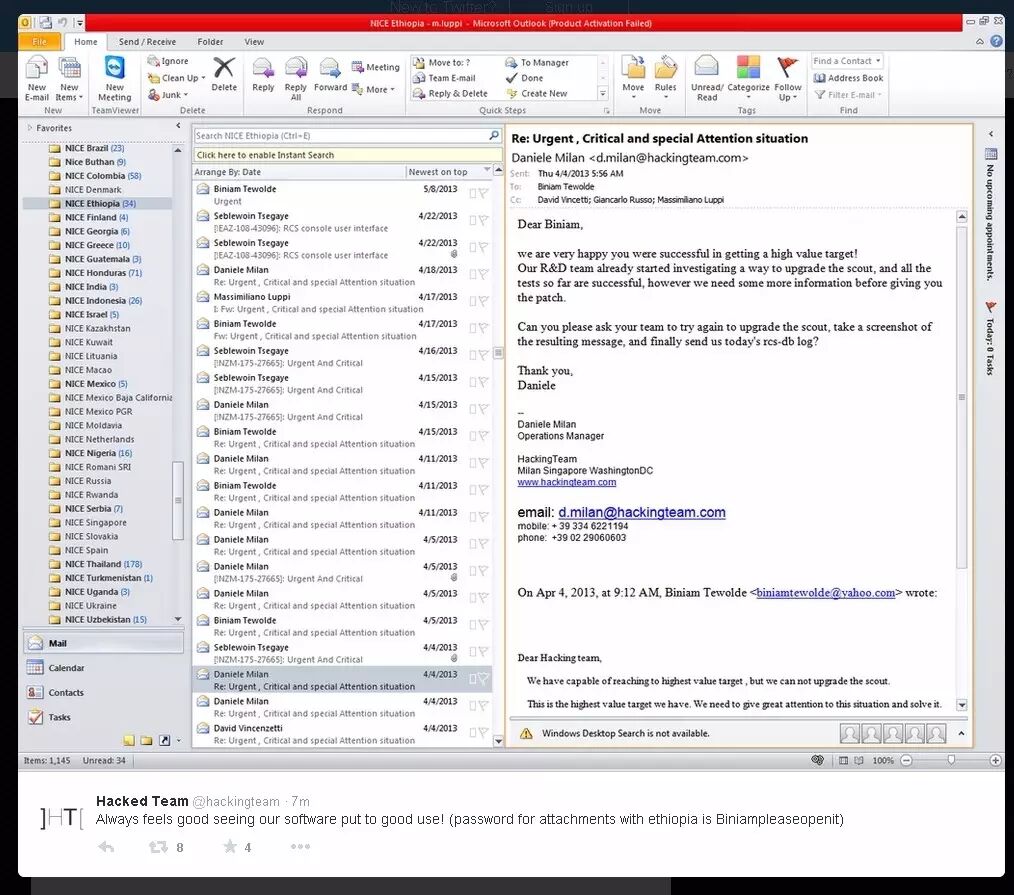
HT将间谍软件卖给埃塞俄比亚当局,得知独裁政府当局用他们的工具正在搞高价值目标,HT支持人员表示“very happy”,并提供帮助。
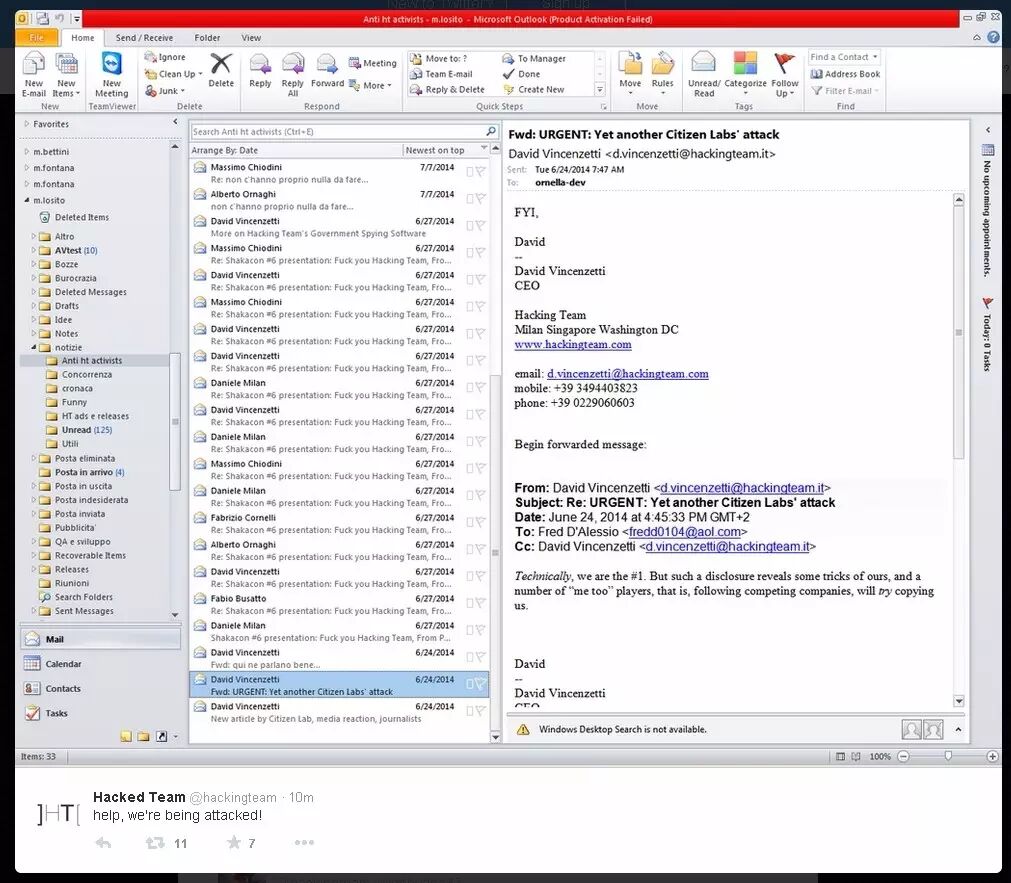
HT的CEO抱怨说他们被Citizen Lab攻击。Citizen Lab是加拿大多伦多大学蒙克全球事务学院的一个跨学科实验室,专门研究信息控制——如网络监听、内容过滤——对互联网的开放性和安全性的影响,以及对人权的威胁。2015年4月Citizen Lab曾发布过一个中国的GFW变身加农炮的报告(2)。Citizen Lab长期调查并多次发布关于HT和GmbH的报告。HT认为Citizen Lab关于他们的报告是对他们的攻击。其实私下里HT又很得意,自称第一,说Citizen Lab公开出来的一些他们的手段会让跟随他们的竞争者学会。够狂妄的。
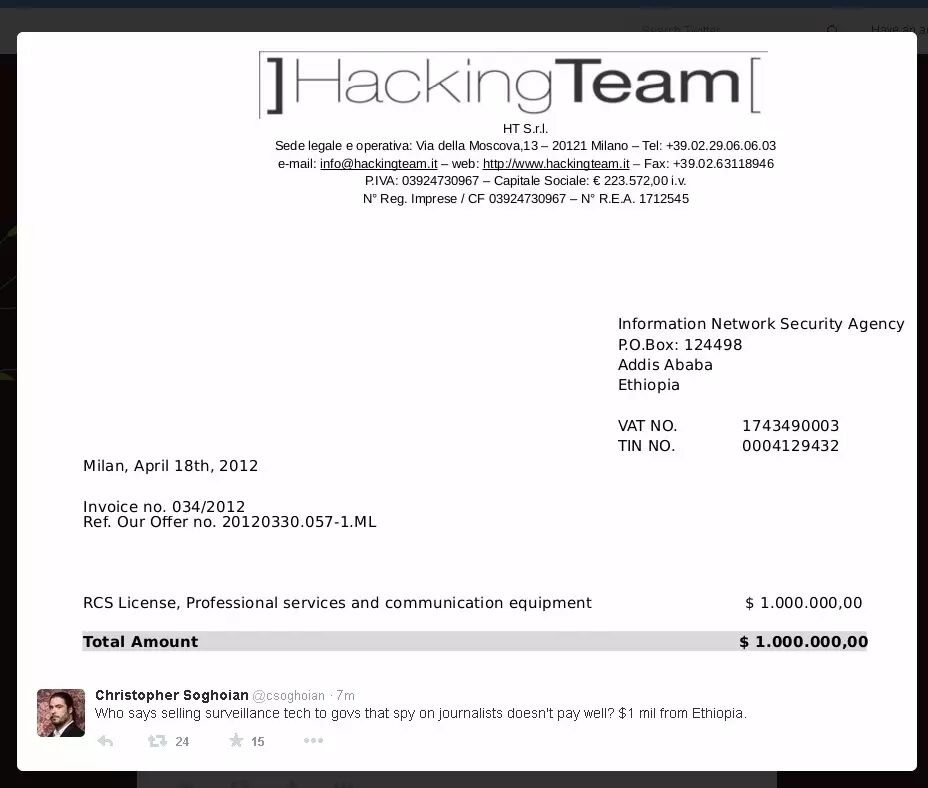
谁说卖监听工具给政府让他们用来监听记者挣不了钱?看HT与埃塞俄比亚“信息网络安全局”的合同,100万比尔,将近5万美元。
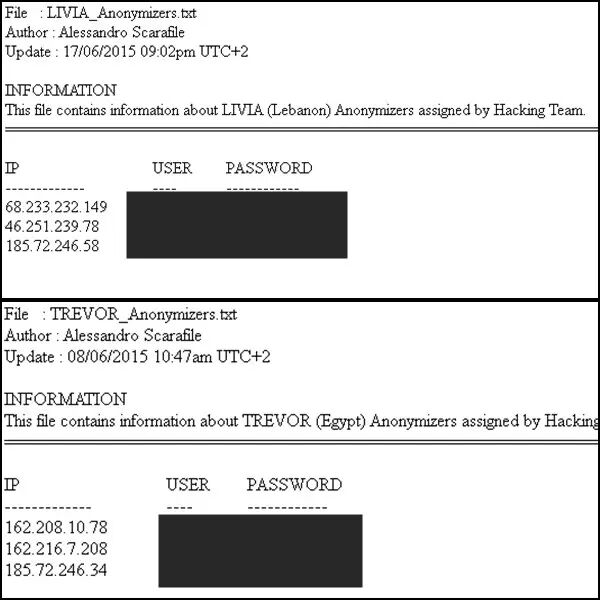
为黎巴嫩和埃及客户提供的用于匿名的VPN。
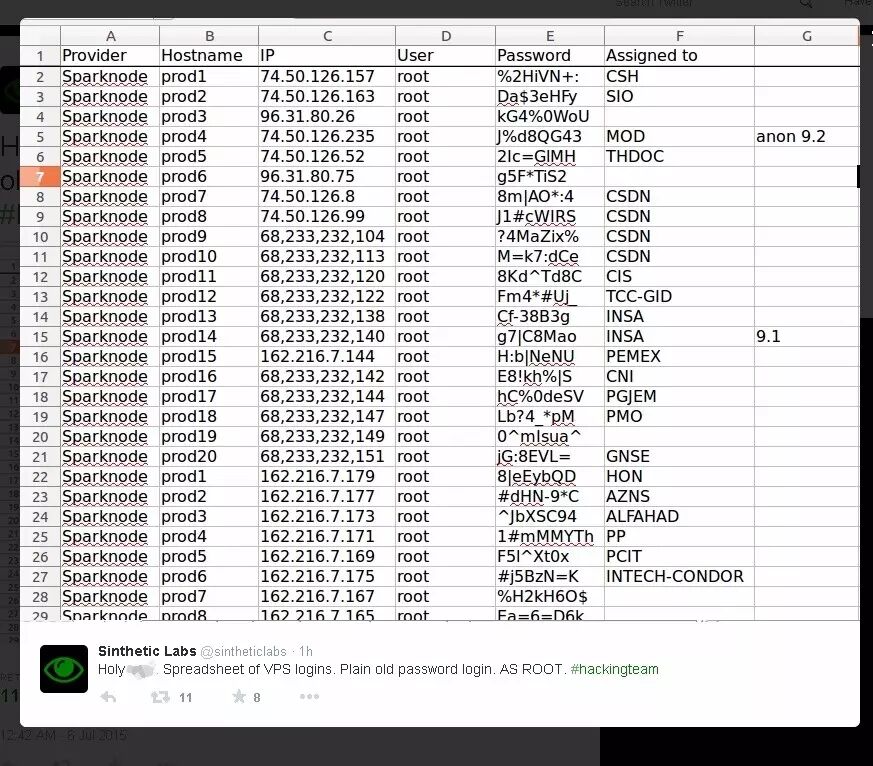
HT的虚拟专用服务器列表,root用户的口令都是随机生成的。
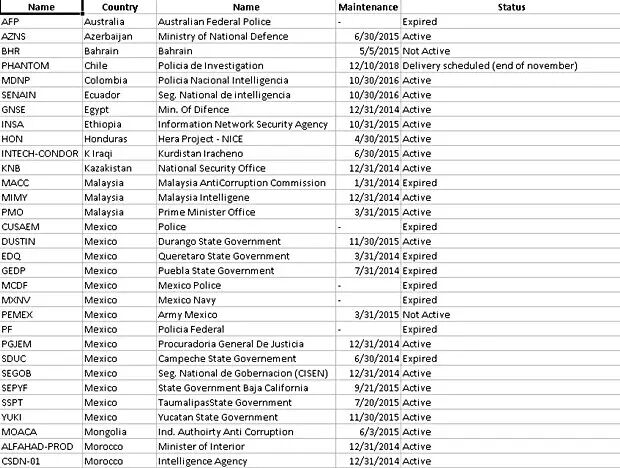
客户名单。墨西哥的最多,还有澳大利亚,阿萨拜疆,巴林,智利,哥伦比亚,厄瓜多尔,埃及,埃塞俄比亚,哈萨克斯坦,库尔德斯坦,马来西亚,蒙古,摩洛哥。主要单位是警察、国防部、情报局、网络安全局等机构。
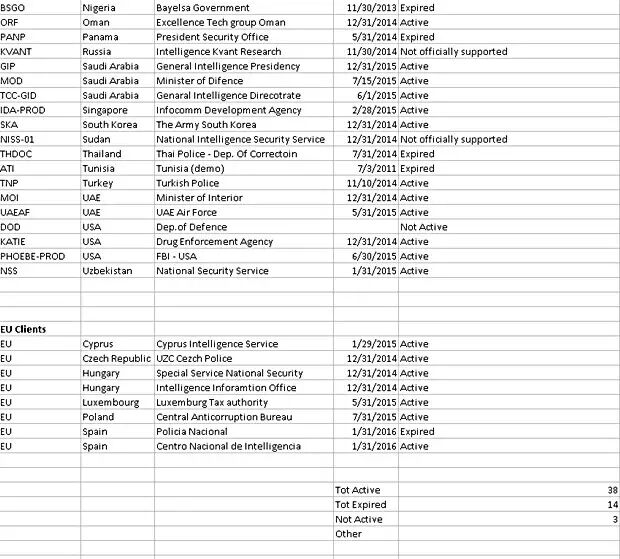
客户名单。尼日利亚,阿曼,巴拿马,俄罗斯,沙特阿拉伯,新加坡,韩国,苏丹,泰国,突尼斯,阿联酋,美国,乌兹别克斯坦。欧洲的塞浦路斯,捷克,匈牙利,卢森堡,波兰,西班牙。主要机构也是情报机构,研究机构,军队,安全部门等。
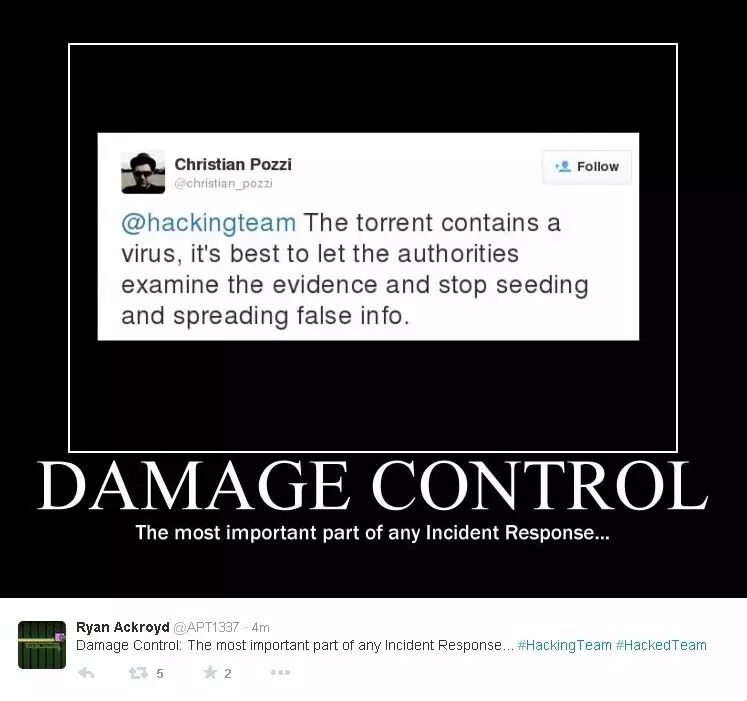
HT的一位成员Christian Pozzi被挖出来,他在Twitter上否认,然并卵。于是他警告说400GB数据里面有病毒。HT是定制化开发恶意代码的,这些数据里有病毒几乎是一定的,还有病毒源代码呢。这哥们的Twitter账号很快被侵入,随后账号失效了。
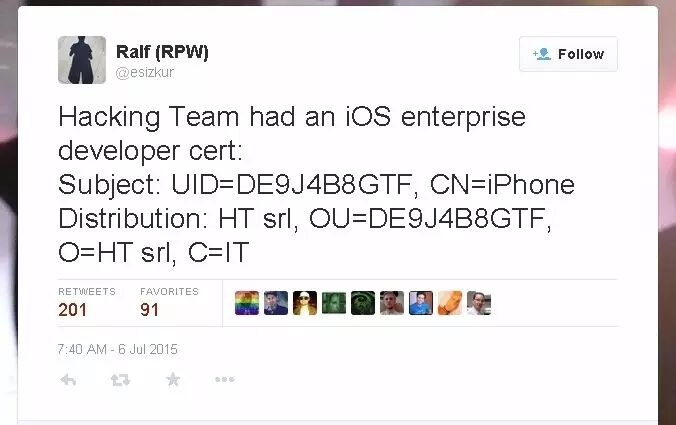
HT的iOS(iPhone操作系统)企业开发者证书信息。
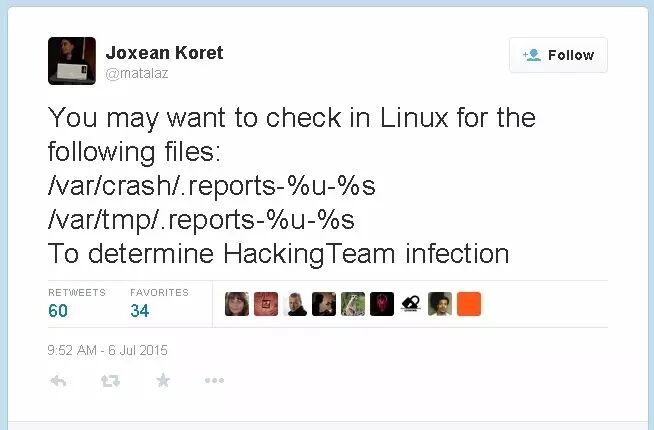
入侵指标IOC(indicatorsof compromise)数据。Linux上有这些文件说明已经被HT的软件入侵和感染了。
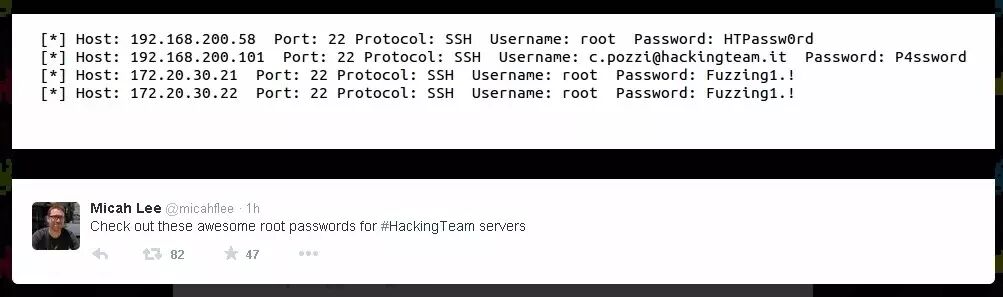
另一些弱口令。HTPassw0rd和P4ssword用的是黑客英语leet speak的拼法,可是本微信公众号提出的用法也不是这么简单的呀。
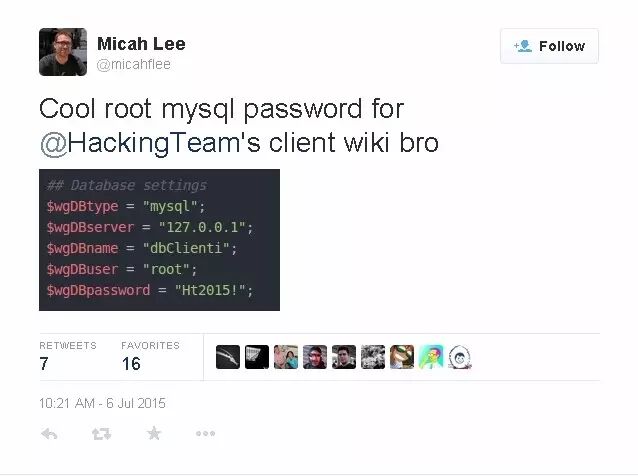
HT所用的一个MySQL数据库用了弱口令。Ht2015!
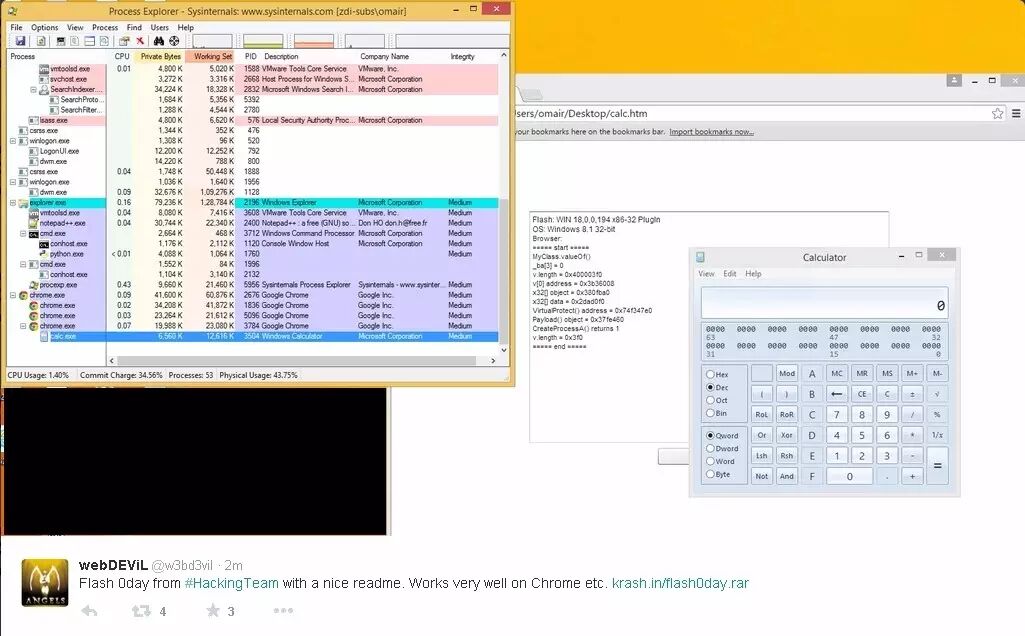
数据包里有一个文件叫flash0day.rar,展示了一个在Chrome浏览器里有效的Flash漏洞的利用方法。脚本小子们,扔掉手上的鸟枪,接着这门炮吧,应该还能用一段时间!
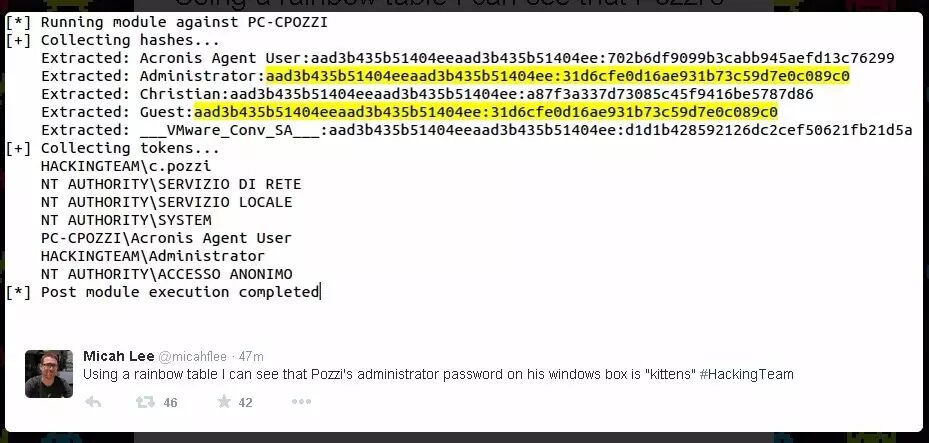
这些口令的哈希值在彩虹表里很容易撞出来。”kittens”——这也太简单了吧!
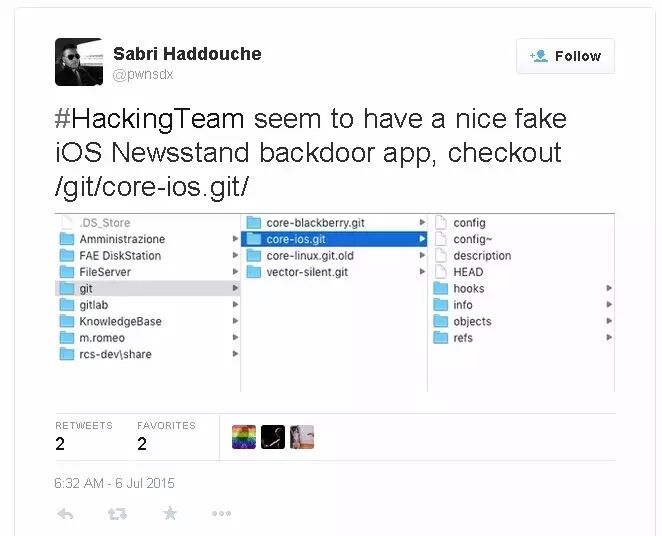
一个伪装成iPhone上的报刊杂志的后门程序。
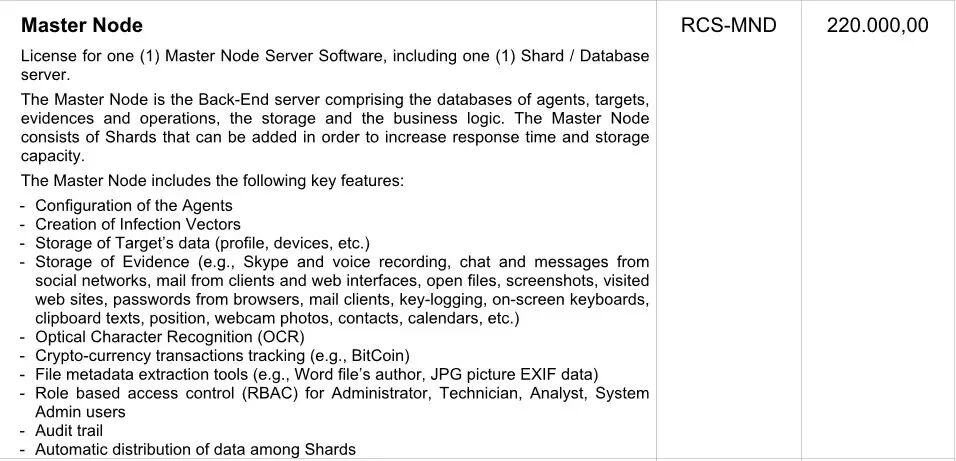
产品清单。包括功能描述和报价。这是HT的远程控制软件RCS的主节点,可用来配置监听节点,创建感染媒介(比如一个PDF文件,打开就中招),存储目标数据和证据,文字识别,追踪数字密码货币(如比特币)交易,文件元数据抽取等等。报价22万欧元。
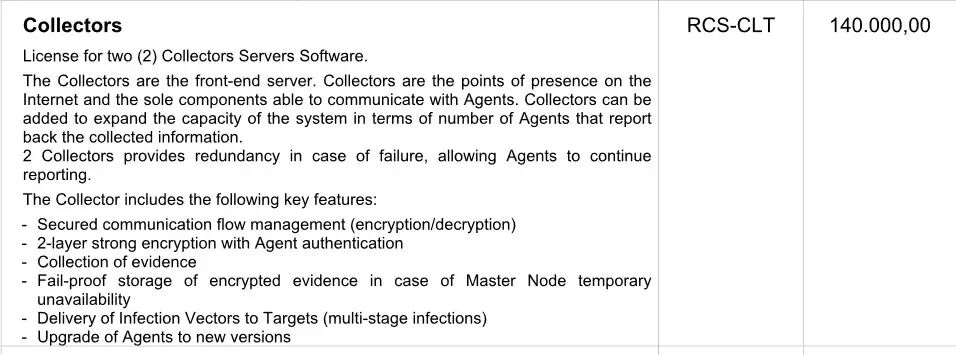
远程控制软件RCS的收集器,报价14万欧元,可以作为主节点的冗余节点,可以和监听节点进行加密通讯,收集证据,主节点不可用时避免加密证据失效,分发感染媒介到远程监听节点,升级监听节点。
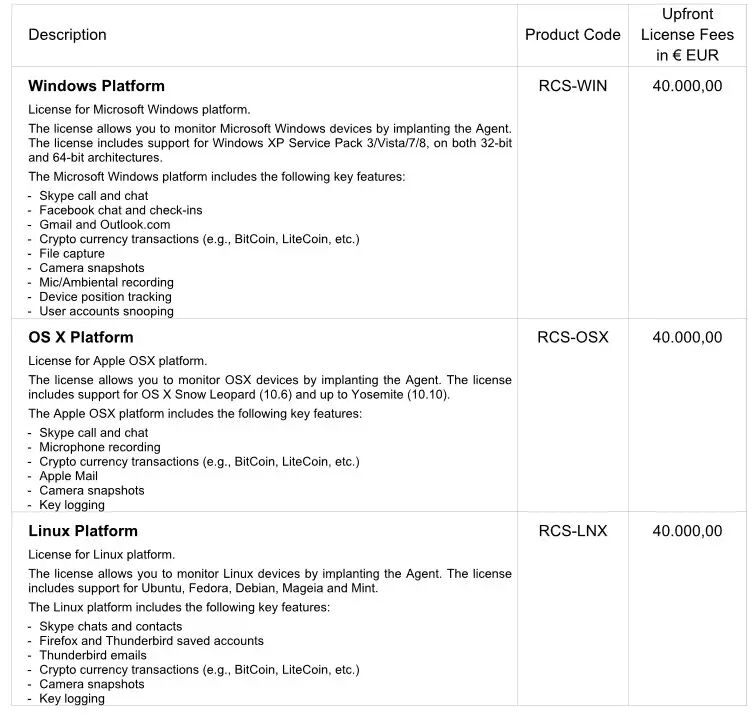
监听软件,支持Windows,OS X和Linux等平台,报价都是4万欧元。功能是监听Skype呼叫和聊天,Facebook登录和聊天,Gmail和Outlook.com,比特币莱特币交易,文件抓取,摄像头快照,麦克风记录,设备位置追踪,用户账号窃听等。在Mac上还有击键记录,AppleMail监听等功能,在Linux还可窃取Firefox和Thunderbird账号等。
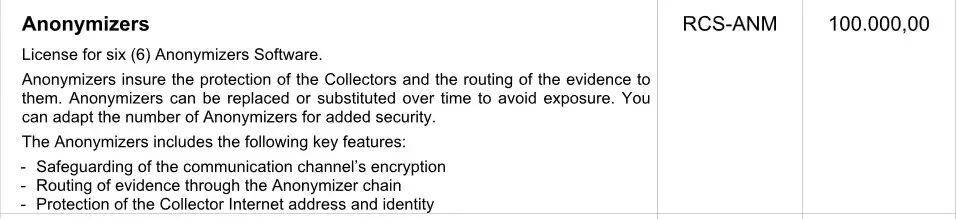
匿名化工具,报价10万欧元。功能是保护信道加密,将证据通过匿名化的路由到收集器,保护收集器的IP地址和标识。
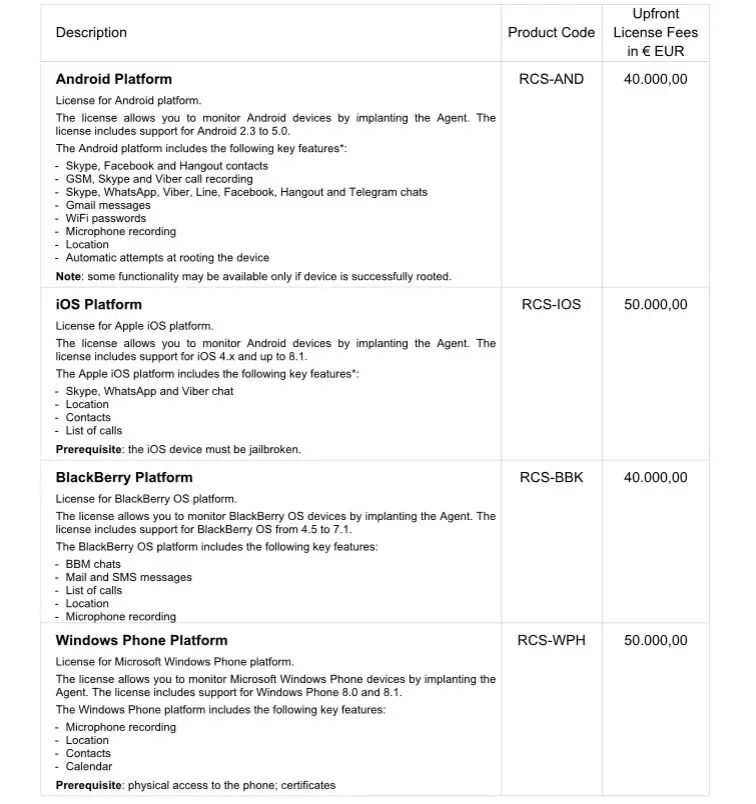
当然可以监听手机。Android/iOS/BlackBerry/WindowsPhone都支持,报价也都是4万欧元。
Android监听软件软件的功能是,获取Skype,Facebook和Hangout联系人,GSM,Skype和Viber呼叫记录,Gmail消息,WiFi密码,麦克风录音,位置,自动尝试root设备。
在越狱过的iOS平台上可以获取Skype,WhatsApp和Viber聊天,位置,联系人和通话列表。
在黑莓平台上可以获取BBM聊天,邮件和短消息,通话列表,位置,麦克风录音。
能够物理接触,并有数字证书的前提下,在Windows Phone平台上可以获得麦克风录音,位置,联系人和日历。
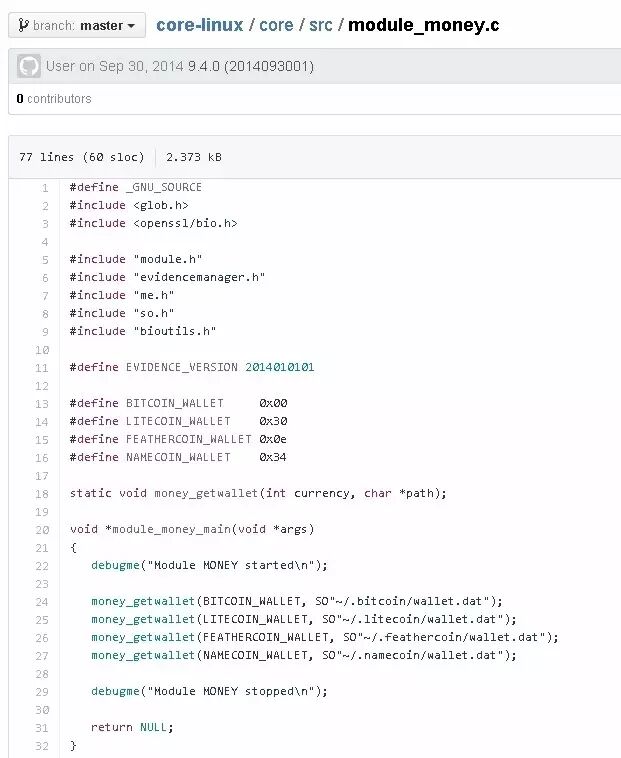
偷取比特币、莱特币等数字货币钱包文件的代码。
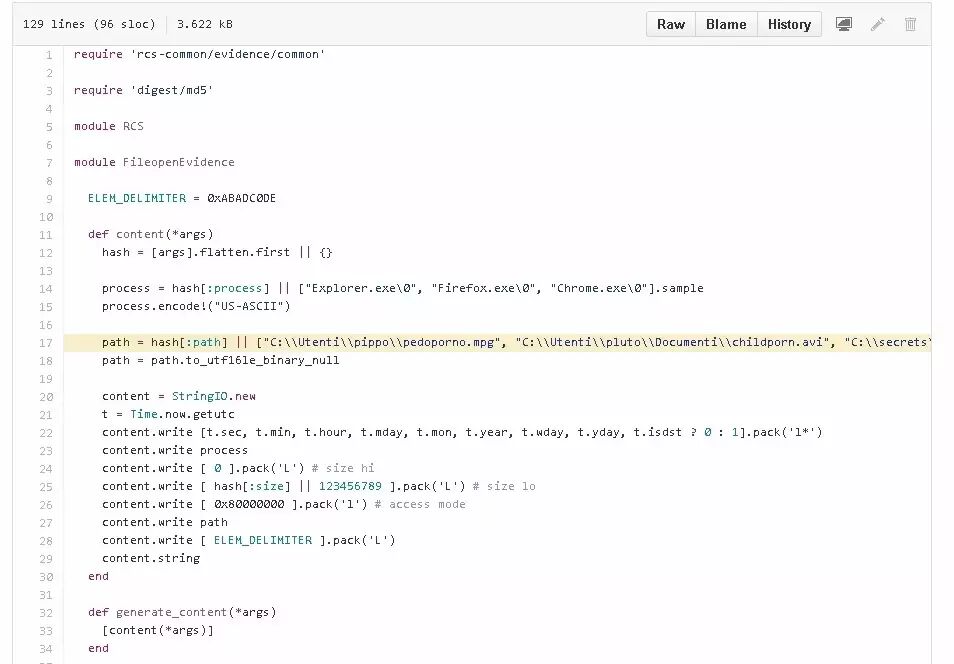
证据收集程序源代码。
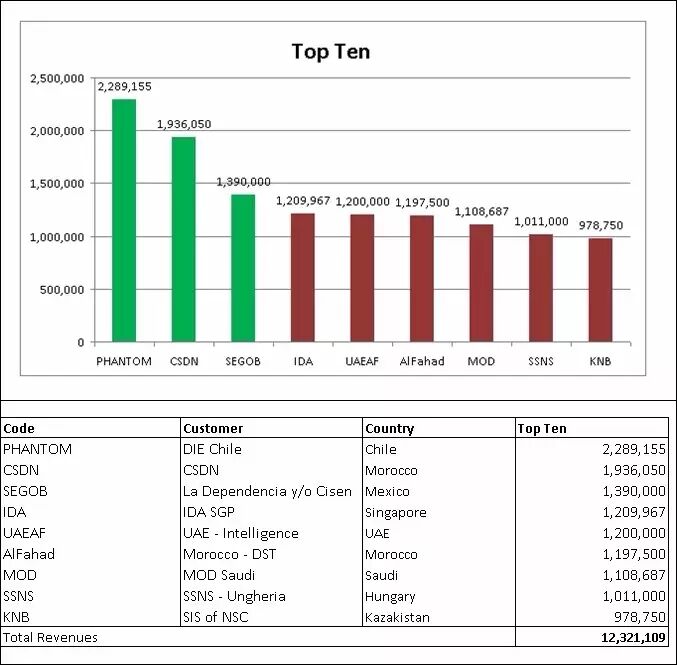
前十位大客户名单。
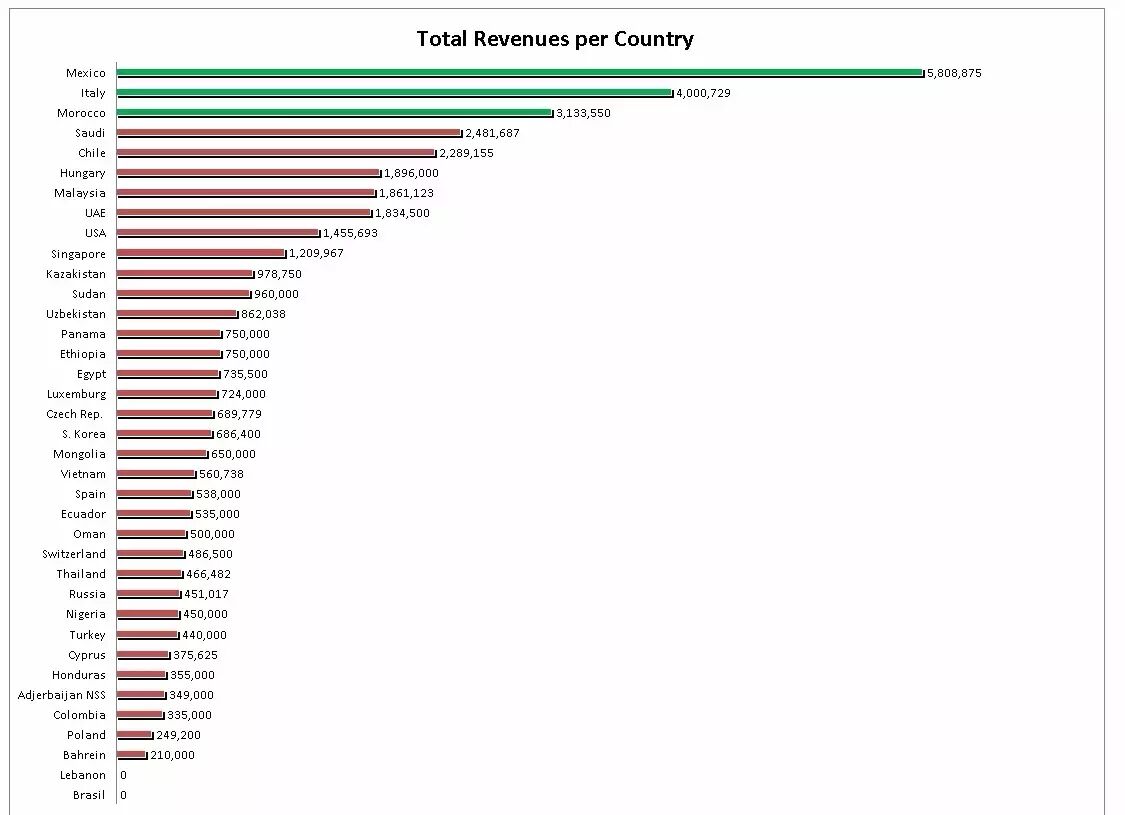
总计约4千万欧元的营业收入,按国家排序,墨西哥的最多,其次是意大利(本国),摩洛哥,沙特,智利等。
与苏丹国家情报与安全服务部门签署的合同,金额为48万欧元。日期是2012年7月2日。HT最近告诉过联合国,说他们从未和这个(联合国正在制裁的)国家做生意。他们在撒谎。
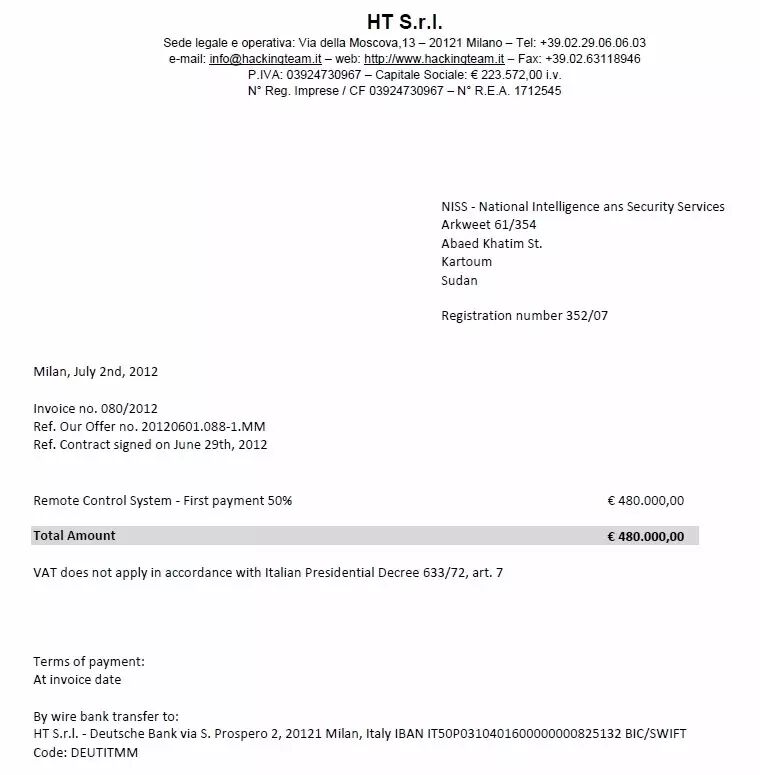
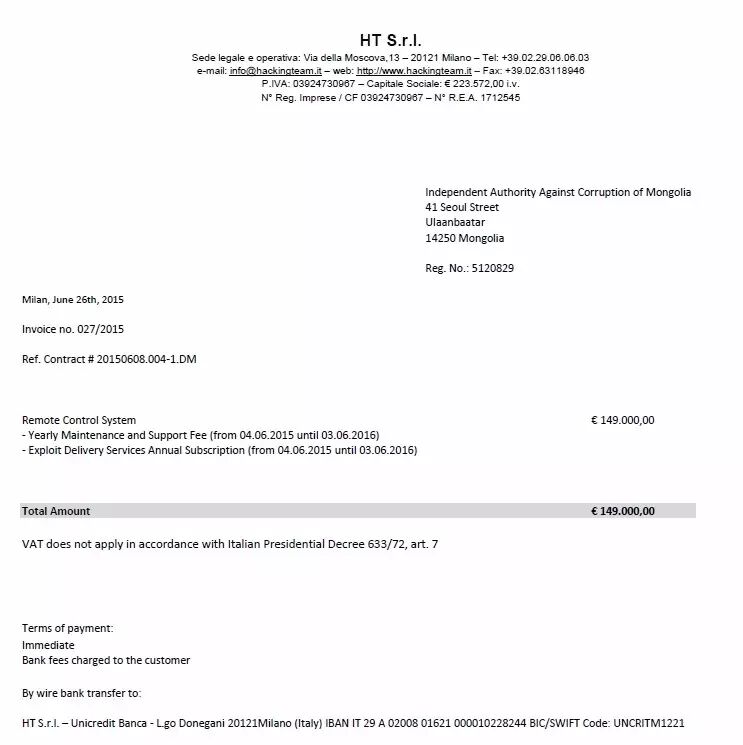
一周多以前刚刚与蒙古国反腐败局签署的合同,价值14万9千欧元。
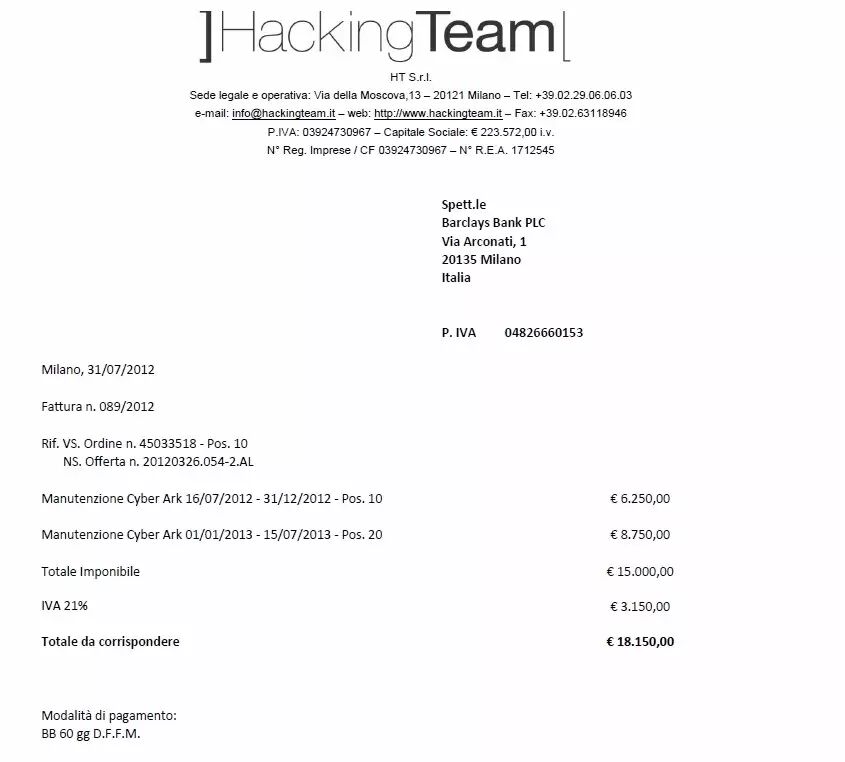
与巴克莱银行的1万8千欧元的合同。
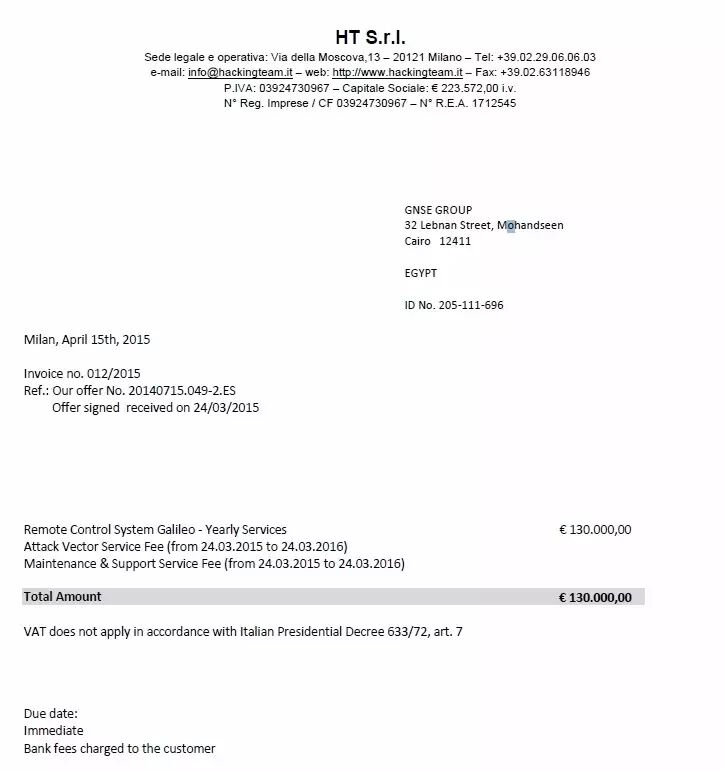
与埃及签署的一份13万欧元的合同,日期是今年4月15日。
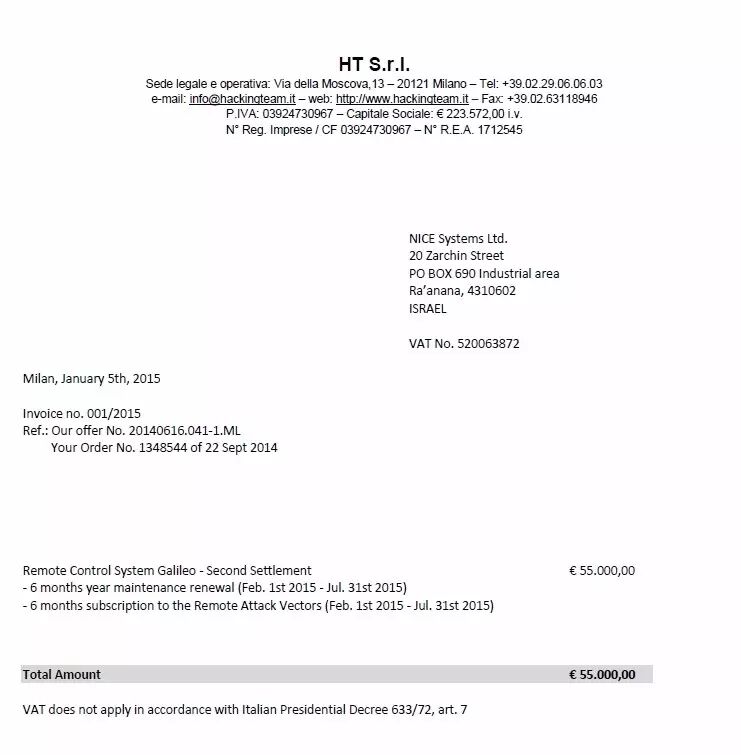
与一家以色列公司NICESystems签署的5万5千欧元的合同。
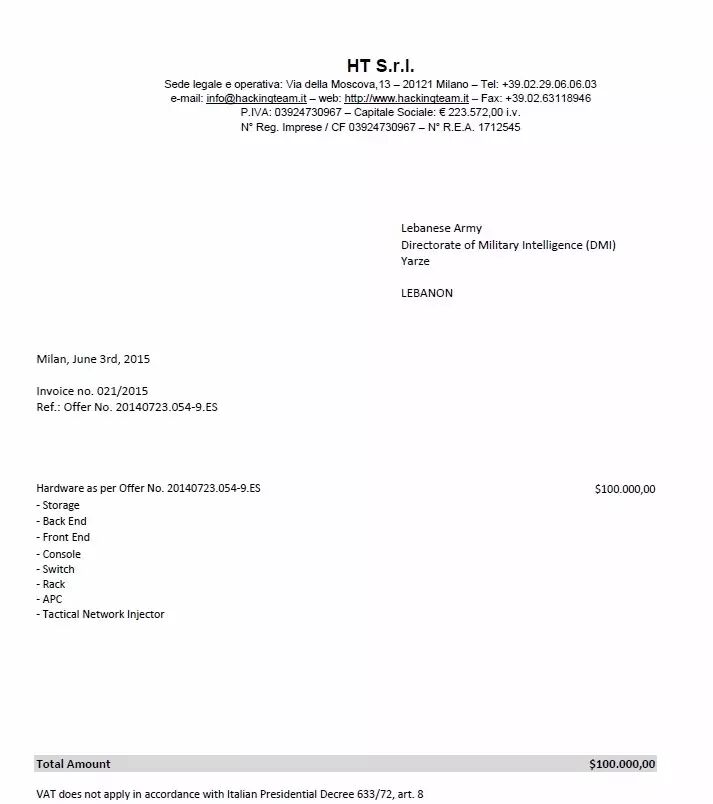
上个月刚刚与黎巴嫩军队情报部签署的10万欧元的合同。
随着这次事件的继续发酵,对这些数据的深入发掘研究,预计各类攻击者的武器库将大大丰富,攻击手段将更加有力而隐蔽,攻击水平将上一个大的台阶。作为信息化建设的规划和管理者,必须意识到这一挑战,从各方面加强防御措施,尤其需要增加一些新的防御手段。
0)http://drops.wooyun.org/news/6977
http://drops.wooyun.org/papers/6968
Originally published on the WeChat account 网安志异, 2015-07-08 · original
Comments