The Art of Intrusion by Kevin Mitnick, 2005
In a casino, a Casio watch counts its way to a million dollars; terrorists recruit teenage hackers in chat rooms; a prisoner trades a bag of chips for a keyboard; and two phone phreaks break all the way into Boeing and a district court. Mitnick and Simon turn the firsthand accounts of those who were there into stories, dissecting chapter by chapter where the vulnerabilities lay and how to defend against them, while also asking how gifted minds choose between curiosity, greed, and the price they pay.
《The Art of Intrusion: The Real Stories Behind the Exploits of Hackers, Intruders, and Deceivers》是一本由Kevin D. Mitnick和William L. Simon合著的非虚构作品,于2005年出版。这本书深入探讨了真实黑客事件的幕后故事,揭示了黑客、入侵者和欺骗者如何利用技术漏洞、社会工程手段以及人类心理弱点来突破安全防线。书中收录了多个引人入胜的案例,涵盖了从赌场机器破解到恐怖分子网络入侵的各种情景,每个故事都基于对当事人的采访,并经过作者的严格验证,以确保真实性和技术准确性。Mitnick,作为一名曾因黑客行为入狱的传奇人物,与Simon合作,通过这些故事不仅展示了黑客的创造力和狡黠,还提供了对企业和个人如何加强安全防护的深刻见解。书中的叙述风格既具有犯罪小说的紧张感,又兼具技术指南的教育意义,适合技术专业人士和对黑客文化感兴趣的普通读者。
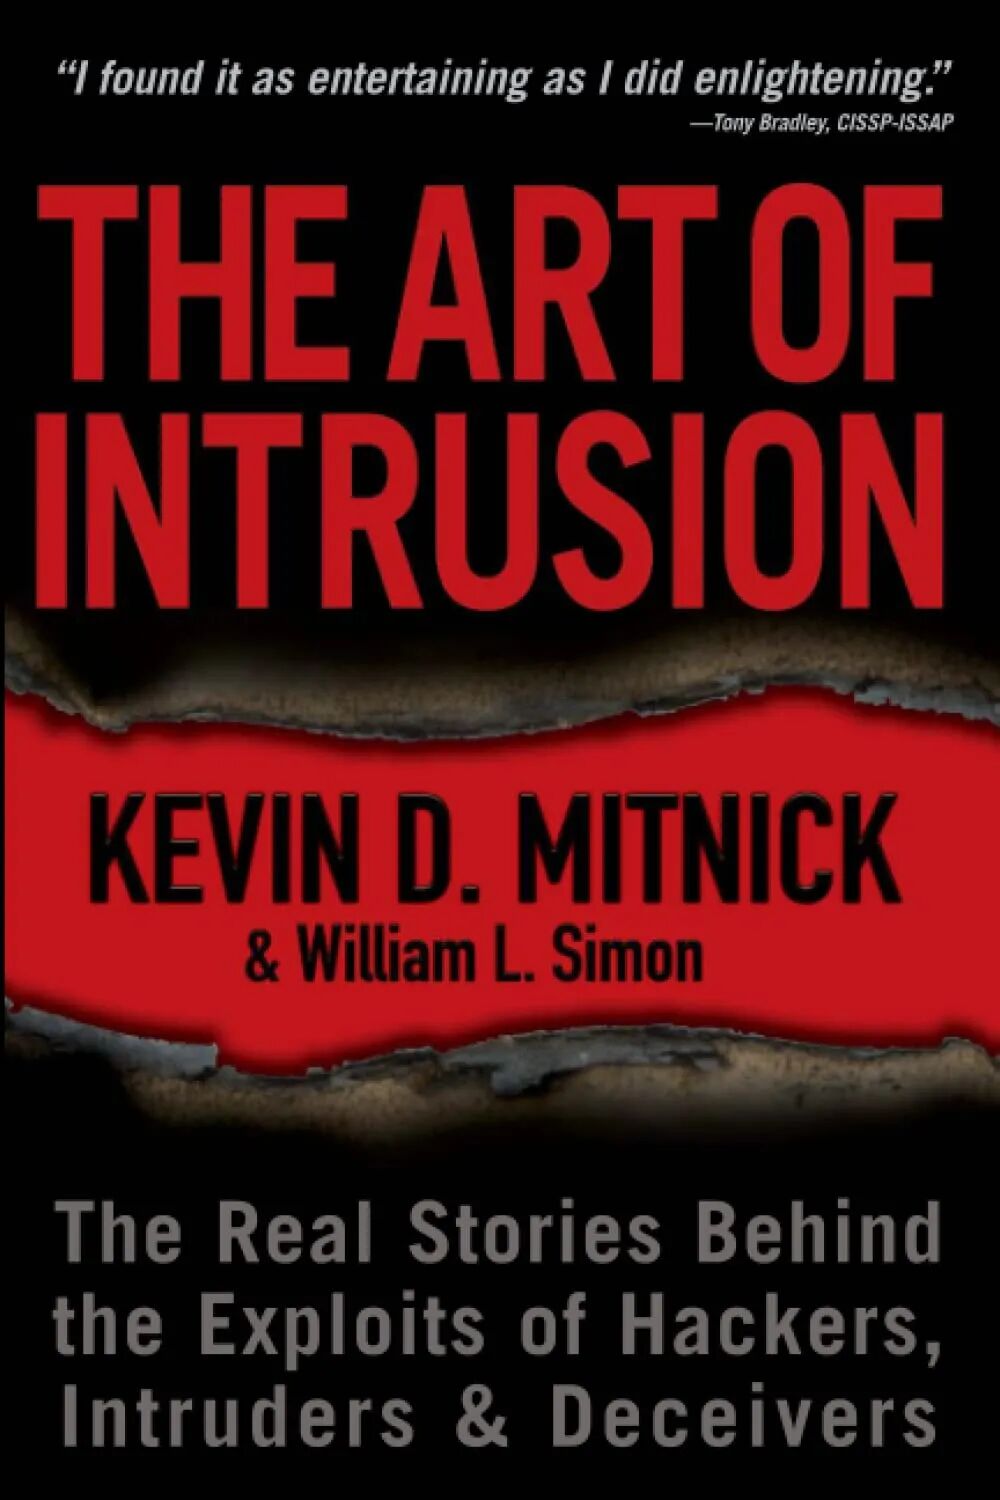
这本书的特别之处在于其来源的独特性——许多黑客首次公开分享他们的经历,冒着法律风险,信任Mitnick不会暴露他们的真实身份。书中还强调,尽管许多描述的漏洞在出版时已被修复,但黑客每天都在寻找新的突破口,因此保持警惕和更新安全措施至关重要。
两位作者
Kevin D. Mitnick
Kevin D. Mitnick(1963年出生)是全球知名的前黑客,后转型为安全顾问和作家。他在20世纪80年代和90年代因一系列高调的黑客行为而声名鹊起,包括入侵大型公司和政府系统,如太平洋贝尔和FBI网络。他擅长社会工程学,利用人类信任而非单纯技术手段获取信息。1995年,Mitnick被捕,被控计算机欺诈等多项罪名,服刑五年,其案件引发了关于网络安全的广泛讨论。出狱后,他将自己的经验转化为正向力量,成立了自己的安全咨询公司Mitnick Security Consulting,并开始撰写书籍和进行演讲。他的第一本书《The Art of Deception》(2002年)聚焦社会工程学,而《The Art of Intrusion》则是他与Simon合作的第二部作品。Mitnick的个人经历为本书提供了独特的视角,他不仅理解黑客的思维方式,还能以亲身经历验证故事的真实性。
William L. Simon
William L. Simon(1930年出生)是一位资深的美国作家和编剧,以其在技术和传记领域的作品而闻名。他曾与多位知名人物合作撰写书籍,包括商业领袖和科技专家。Simon在与Mitnick合作前已出版了多本书,擅长将复杂的技术概念转化为通俗易懂的叙述。他与Mitnick的合作始于《The Art of Deception》,两人在写作过程中建立了深厚的友谊。Simon的写作风格注重故事性和可读性,为《The Art of Intrusion》增添了引人入胜的叙事张力。他在本书中的角色是将黑客的口述和技术细节整理成连贯的故事,确保内容既准确又吸引人。
内容简述
全书共11章,外加前言和索引,结构清晰,每章聚焦一个独立的黑客故事或主题,后面附带技术分析和防御建议。以下是章节结构和主要内容的详细介绍:
Chapter 1 - Hacking the Casinos for a Million Bucks
本章讲述了Alex Mayfield和三位朋友——Mike、Marco和Larry——如何在1990年代初通过破解拉斯维加斯赌场视频扑克机赚了约百万美元。故事始于一次偶然的契机:四人受邀参加拉斯维加斯的技术展会,Alex的妻子Annie在赌场玩耍时半开玩笑地挑战他们这些技术专家能否让机器多吐钱。这激发了他们的好奇心,回到家后,他们开始研究视频扑克机的运作原理。Alex,一位自学成才的数学和编程爱好者,带着对挑战的兴趣前往华盛顿特区的专利局,找到了一台日本制造机器的微缩胶片代码。他发现这些机器使用的是线性反馈移位寄存器作为随机数生成器,但设计存在缺陷:每局游戏的十张牌(五张初始牌和五张替换牌)是从连续的随机数序列中提取的,这使得结果可预测。他们决定购买一台机器深入研究,四人凑钱,Mike利用社交技能从拉斯维加斯一位居民手中买到了一台1500美元的二手设备,兴奋地将其运回家,像对待婴儿般小心翼翼。
回到家中,他们在借来的卧室里拆解机器,Alex凭借汇编语言经验识别出6809芯片,类似于老式Apple II的处理器。他们编写了自己的反汇编器,将二进制代码转化为可读形式,分析其逻辑,发现随机数生成器的简单性源自Donald Knuth的算法,但程序员未考虑安全性。团队花了两三周时间,通过反复试验和顶层分析,编写出C语言程序模拟发牌过程,最终破解了序列规律。他们设计了一个巧妙的方案:Alex在赌场启动游戏,记录初始五张牌,通过电话将数据传给留在家中的Larry,Larry用更快的主机计算出皇家同花顺出现的确切时间,再用Casio手表的倒计时功能通知Alex按下按钮。由于Alex和Mike有音乐背景,他们能精确到毫秒级操作,首次尝试就赢了3.5万美元。然而,高额奖金和频繁的电话联络引起了赌场注意,Alex回忆起一位意大利裔监工狐疑的目光,他们开始担心暴露。
为降低风险,他们调整策略,针对美国产机器,破解其更复杂的双随机数生成器系统,但仍发现设计失误——第二个寄存器未在每张牌后迭代。他们优化算法,瞄准较小的奖金如满堂红,避免引人注目。尽管成功率达30-40%,税单记录和赌场检查固件的程序让他们感到压力,最终选择收手。故事以团队的成就感和对技术的骄傲结束,Alex强调这不仅是金钱的胜利,更是智力的较量。他们总计赢得百万美元,但未透露具体分配,留下了一段充满冒险与智慧的传奇。
Chapter 2 - When Terrorists Come Calling
第二章聚焦于恐怖分子Khalid Ibrahim如何试图利用黑客Comrade和ne0h入侵美国SIPRNET军事网络,以及其他相关事件如白宫网站入侵,揭示了网络恐怖主义的潜在威胁。故事围绕Khalid的阴谋展开,他通过网络聊天室招募技术娴熟的黑客,提供资金诱惑,目标是窃取机密军事数据。Comrade和ne0h分别接受挑战,却因不同选择走向截然不同的结局:Comrade因鲁莽被捕,ne0h在9/11后销毁证据隐退。此外,Eric Burns短暂控制白宫网站,暴露了政府系统的脆弱性。Mitnick通过采访验证这些事件,探讨了黑客与恐怖主义的交汇,以及执法的追捕过程。
故事从Khalid的招募开始,他在聊天室以化名“Rama3456”接触Comrade,承诺高额报酬,要求攻击SIPRNET——一个高度机密的军事网络。Comrade,一位热衷挑战的黑客,尝试暴力破解密码,却因频繁操作触发警报,被FBI逮捕。他在狱中服刑五年,出狱后转型为安全顾问,坦言那段经历让他学会谨慎。与此同时,Khalid也找到ne0h,一个更冷静的技术高手。ne0h利用嗅探器和后门成功窃取数据,但9/11事件后,他意识到这些信息可能被用于恐怖袭击,内心不安加剧。他销毁硬盘,选择隐退,转向合法工作。FBI调查揭露Khalid可能与Harkat ul-Mujahideen有关,甚至是线人,但其真实身份和动机仍模糊。
另一条线索涉及ne0h和Eric Burns的独立行动。ne0h曾入侵波音和Lockheed Martin,并在白宫网站留下挑衅信息,如“FBI,来抓我吧”,显示其年轻气盛。2000年,Burns(化名Zyklon)短暂控制白宫主页,修改内容后迅速撤离,未造成实质损害,却让安全部门颜面尽失。这些事件虽各自独立,却因9/11的背景被串联起来。ne0h回忆,Khalid曾提到印度航空公司劫机事件,让他怀疑对方的恐怖主义意图。他与Comrade的合作因各自结局中断,Khalid的计划也未完全实现。Mitnick通过ne0h的叙述,确认这些攻击的技术细节,如嗅探器在SIPRNET中的应用。
故事逻辑从恐怖分子的诱惑到黑客的行动,再到后果分化,清晰展示了网络恐怖主义的威胁。关键点在于SIPRNET的加密漏洞和黑客的个人选择——Comrade的鲁莽与ne0h的克制形成对比。有趣的细节包括ne0h在白宫网站留言时的得意,以及Comrade被捕时试图销毁电脑的慌乱。他曾用一台老式486电脑攻击,显示技术并非关键,心态才是。Burns入侵白宫后留下的嘲讽代码也令人忍俊不禁。Mitnick强调,这种黑客与恐怖主义的结合虽罕见,却足以敲响警钟。
章节以“洞察”和“对策”结束,指出政府需加强网络加密和监控外部联系。Khalid的故事以未解之谜收尾,而Comrade和ne0h的命运反映了技术天才在道德与法律间的挣扎。这场冒险不仅揭示了恐怖主义的网络化,也提醒读者,国家安全可能因少数黑客而动摇。
Chapter 3 - The Texas Prison Hack
本章讲述了William Butler在德克萨斯监狱服刑期间如何利用狱中电脑系统进行黑客活动,最终被发现并加刑的经历。William因抢劫入狱,起初对技术一无所知,却在监狱环境中发现了意外的机会。他通过与狱友交易食物换取硬件知识,逐步掌握技能,利用监狱管理系统的漏洞匿名上网,享受短暂的“自由”。然而,他的冒险因疏忽暴露,狱方突袭导致刑期延长。出狱后,他反思这段经历,转为安全专家。Mitnick通过William的故事,揭示了监狱技术管理的缺陷,同时展现了一个罪犯通过技术实现自我救赎的弧线。
William在德克萨斯一座联邦监狱服刑,发现狱中提供电脑维护工作。他最初只是打杂,但注意到狱友对旧电脑的兴趣,便用监狱配给的食物——如巧克力棒——换取键盘和基础教程。他自学编程和网络知识,很快发现监狱系统存在漏洞:管理员密码未定期更新,且摄像头覆盖不全。他利用社交技巧从一名狱友处获取管理员权限,在摄像头死角的电脑上操作,匿名访问外部网站。他甚至尝试联系外界,浏览新闻和论坛,体验一种心理上的逃离。William回忆,那种偷偷摸摸的兴奋感让他暂时忘却铁窗生活,但也埋下了隐患。
冒险的高潮发生在一次大胆尝试后。他试图下载文件时未清理日志,狱警在例行检查中发现异常,突袭了他的工作区。硬盘上的浏览记录暴露了他的活动,狱方不仅没收电脑,还将他隔离并加刑两年。William在隔离室反思,意识到自己虽掌握了技术,却缺乏隐藏痕迹的智慧。狱中生活继续,他用这段经历激励自己学习更多,出狱后决心改过自新。他联系安全公司,凭借监狱学到的技能找到工作,成为一名合法的网络安全顾问。Mitnick通过采访确认了他的转变,强调这段经历不仅是技术的胜利,也是个人成长的证明。
故事逻辑从无知到学习,再到冒险与后果,清晰展示了William的转变。关键点在于监狱系统的疏忽——未更新的密码和监控盲区成为突破口,而他的暴露则源于技术经验的不足。有趣的细节包括他用一袋薯片换取一台旧键盘的交易,以及在摄像头死角操作时的紧张心跳。他曾用狱中电脑查阅黑客论坛,试图模仿“高手”,却因下载速度过慢而苦笑。Mitnick分析,这种环境下的黑客行为虽有限,却反映了人类对知识的渴望。
章节以“洞察”和“对策”结束,指出监狱需加强技术管控,如定期更新系统和监控员工行为。William的故事以从罪犯到专家的转变收尾,他的冒险虽短暂,却留下深刻教训。这场监狱黑客之旅不仅展现了技术的双面性,也提醒读者,即使在最严苛的环境中,求知欲也能点燃改变的火花。
Chapter 4 - Cops and Robbers
第四章讲述Matt Anderson和Costa Katsaniotis从青少年时期的电话欺诈逐步升级为入侵波音公司和美国地方法院系统的犯罪历程,最终被FBI逮捕并服刑的故事。这对搭档以技术冒险开始,却因贪婪和鲁莽陷入法律泥潭。Matt擅长编程,Costa精于社会工程,两人的合作从恶作剧演变为高风险犯罪,展示了黑客行为如何从无害好奇变为严重违法。Mitnick通过他们的叙述,揭示了企业安全漏洞的普遍性,以及执法机构追捕黑客的紧张过程。这不仅是一场技术与法律的较量,也是一个关于成长与代价的警示。
Matt和Costa从小就迷上“phreaking”——用自制设备免费拨打长途电话,享受操控系统的快感。Matt回忆,他们曾用纸夹刺穿学校公用电话听筒,拨号时按住数字键,听到接通的点击声时兴奋不已。成年后,他们将兴趣转向企业目标,波音公司成为首选。Matt通过垃圾搜集找到员工名片和密码便笺,Costa则伪装成维修工,与保安闲聊获取信任。他们利用波音的弱防火墙和未加密通信,植入嗅探器窃取数据,轻松突破防线。成功后,他们更大胆地攻击美国地方法院系统,植入木马程序企图篡改记录。这一行为不仅技术复杂,还涉及司法敏感性,迅速引起FBI注意。
FBI的追捕充满戏剧性。他们通过波音的日志追踪到Matt的IP地址,又在Costa的电话记录中发现线索。一次诱捕行动中,Matt在酒店被抓,Costa试图销毁硬盘未果,两人被捕时仍满怀不甘。法庭审判揭露了他们的天赋与鲁莽,Matt被判多年监禁,Costa因合作减刑。他们在狱中继续学习技术,Matt在Sheridan Camp用食物换取电脑时间,Costa则反思自己的冲动。出狱后,Matt成为程序员,Costa进入安全行业,试图弥补过去。Mitnick通过采访确认,他们的动机从乐趣转为贪欲,最终自食恶果。
故事逻辑从童年恶作剧到企业入侵,再到法律制裁,清晰展示了行为的升级与后果。关键点在于波音的物理与技术漏洞——丢弃的密码纸条和弱防火墙成为突破口,以及地方法院的木马攻击暴露了司法系统的风险。有趣的细节包括Costa在波音假装修理工时保安递给他咖啡的友好,以及Matt被捕时试图辩称“只是测试系统”的无助。他们的冒险充满紧张感,如Costa回忆在酒店窗外看到FBI车辆时的心跳加速。Mitnick强调,这种从“phreaking”到入侵的路径在黑客中并不罕见,反映了技术好奇心的双刃剑性质。
章节以“洞察”和“对策”结束,建议企业加强物理安全和网络监控。Matt和Costa的故事以从犯罪到改造的弧线收尾,他们的监狱经历和职业转变令人感慨。这场“警察与强盗”的游戏不仅展示了黑客的狡黠,也提醒读者,法律的眼睛无处不在,天才若误入歧途,代价高昂。
Chapter 5 - The Robin Hood Hacker
第五章讲的是Adrian Lamo,一位自诩为“罗宾汉”的黑客,如何通过入侵多家知名公司系统暴露安全漏洞,最终因高调行为被捕的故事。Adrian是个独特的人物,年轻时无家可归,却凭借自学技术成为黑客界的传奇。他入侵了Excite@Home、Lexis/Nexis、MCI WorldCom、微软和《纽约时报》等系统,声称目的是揭示弱点而非牟利。他每次攻击后主动通知受害者,试图推动安全改进,但他的冒险最终因媒体曝光和FBI追捕而告终。Mitnick通过Adrian的叙述,展现了他的技术天赋与道德复杂性,这不仅是一场黑客冒险,更是一个关于理想与后果的个人旅程。
Adrian曾在街头流浪,利用公共Wi-Fi和图书馆电脑磨练技能。他的第一次大行动是入侵Excite@Home,他发现代理服务器配置错误,轻松进入内部网络,查看用户数据。他随后攻击Lexis/Nexis,利用SQL查询漏洞提取信息,又通过MCI WorldCom的开放共享窃取通信记录。微软入侵是他技术的巅峰,他破解密码获取源代码,却未出售,而是通知对方修复。《纽约时报》的事件最具戏剧性,他潜入数据库,添加自己为“专家”,并监听内部通信,甚至一度截获FBI的对话。他还将入侵过程公之于众,声称这是“善意提醒”。然而,这些高调行为引起关注,FBI通过追踪他的在线足迹展开调查,最终在2003年将其逮捕,判处监视居住并赔偿数十万美元。
Adrian的动机充满矛盾。他自比罗宾汉,强调不为私利,甚至曾在入侵中救下一只流浪猫,体现人性一面。他在咖啡店用笔记本入侵时,常边喝咖啡边操作,展现了生活的随意与技术的专注。他的独特技能在于利用“反向DNS查找”和“误配置代理服务器”,这些技术让他能在不留痕迹的情况下穿梭网络。然而,他的公开坦白和媒体互动成为致命弱点。《纽约时报》事件后,记者Kevin Poulsen揭露了他的行踪,FBI顺藤摸瓜将其抓获。法庭上,他坦言追求正义却低估了后果,出狱后转型为记者,反思自己的冒险。
故事逻辑从技术探索到高调暴露,再到法律追责,清晰展示了Adrian的起落。关键点在于他利用的普遍漏洞——如弱密码和开放端口——以及主动暴露的策略,这让他既是英雄又是罪犯。有趣的细节包括他救猫的插曲——入侵Excite@Home时,他在服务器日志中发现猫咪求助信息,联系动物保护组织解救;还有他在FBI通信中听到自己名字时的惊讶。Mitnick强调,Adrian的技能虽非最复杂,却因创意和胆识独树一帜。
章节以“洞察”和“对策”结束,指出企业需加强代理服务器防护和员工培训。Adrian的故事以其理想主义与现实冲突而引人入胜,他的“罗宾汉”形象虽浪漫,却无法逃脱法律的制裁。这场冒险提醒读者,技术力量需与责任感并存,否则善意也可能酿成灾祸。
Chapter 6 - The Wisdom and Folly of Penetration Testing
这一章讲述了Pieter “Mudge” Zatko领导的l0pht团队如何通过渗透测试暴露一家公司系统的安全漏洞,揭示了这种测试既智慧又冒险的双重性质。Mudge是l0pht Heavy Industries的核心人物,一位经验丰富的黑客转安全专家,他和团队受邀为一家未具名公司进行测试。他们的任务是模拟真实攻击,找出弱点并提交报告。故事通过一次意外停电的巧合,展示了团队如何利用技术和物理手段突破防线,最终让客户震惊于自身的安全隐患。Mitnick通过Mudge的叙述,探讨了渗透测试的价值与潜在风险,为企业提供了改进建议。
Mudge与客户会面,签订保密协议(NDA),并明确了测试的“免责通行证”——即使被抓也不会面临法律后果。团队首先通过垃圾搜集(dumpster diving)获取信息,在公司垃圾桶中找到员工名单和密码便笺,为后续行动奠定基础。正式测试当天,他们选择尾随(tailgating)方式进入大楼,Mudge假装员工混入人群,避开了前台检查。进入内部后,他们发现网络安全松懈,利用嗅探器捕获电子邮件流量,甚至破解语音信箱获取敏感对话。然而,真正的高潮发生在一次意外停电——大楼突然陷入黑暗,安全系统短暂失效。Mudge和团队抓住机会,迅速接入核心服务器,下载了关键数据,完成了预期外的突破。
停电后的混乱成为转折点。团队在黑暗中行动,凭借笔记本电脑的电池续航继续工作,Mudge回忆当时的心跳加速,仿佛置身电影情节。他们不仅提取了数据,还留下后门以展示漏洞的严重性。电力恢复后,他们迅速撤离,未被发现。几天后,Mudge提交了一份详尽报告,列出防火墙配置错误、未加密的通信和物理访问控制的缺失。客户起初难以置信,但最终承认问题并着手整改。Mudge强调,这次成功虽部分归功于运气,却暴露了企业对突发事件的准备不足。他后来加入政府安全部门,将经验用于更广泛的防护工作。
故事逻辑从计划到执行,再到意外助力和结果,清晰展示了渗透测试的过程。关键点在于物理与技术漏洞的结合——垃圾搜集和停电都成为突破口。有趣的细节包括Mudge在垃圾中找到一张写有“admin123”的便笺,以及停电时团队的兴奋与紧张并存。他形容这像“一场无形的游戏”,既刺激又危险。Mitnick通过这个案例,分析了测试的智慧——揭示问题,以及愚蠢——可能引发不可控后果。
章节以“洞察”和“对策”收尾,建议企业加强物理安全、加密通信,并定期模拟攻击。Mudge的故事以成功与反思并存而结束,他的冒险不仅让客户受益,也提醒读者渗透测试是一把双刃剑,需要谨慎操作。这场意外停电下的突破,成为技术与运气的完美交汇。
Chapter 7 - Of Course Your Bank Is Secure–Right?
本章通过黑客Gabriel的故事,揭示了银行系统在远程攻击下的脆弱性,讲述了他如何入侵爱沙尼亚和瑞士的银行,窃取数据后选择销毁证据的经历。Gabriel是一位技术高超的黑客,以远程入侵为专长,他的冒险始于对银行安全的好奇,最终演变为真实的犯罪行为。故事展示了黑客如何利用SQL注入和键盘记录器等工具突破看似坚固的金融防线,同时也反映了Gabriel在道德与技术之间的挣扎。Mitnick通过这个案例,强调了互联网银行的潜在风险,并为企业提供了防范建议。这不仅是一场技术的较量,更是一个关于自我约束的叙述。
Gabriel选择爱沙尼亚一家小型银行作为首个目标。他通过研究银行网站,发现其在线服务存在SQL注入漏洞——一种常见的编程失误,允许他直接执行数据库查询。他精心构造请求,绕过认证,进入了账户管理系统,提取了数千客户的个人信息和密码哈希。他并未立即转账,而是用Spy Lantern Keylogger伪装成邮件附件,发送给银行员工,进一步捕获登录凭证。几天后,他成功控制多台内部电脑,从中转出数千美元到匿名账户。Gabriel回忆,第一次成功时他感到兴奋,但也意识到这种行为的严重性。他销毁了部分数据,留下后门以备后续使用,整个过程未被察觉,显示了远程攻击的隐秘性。
尝到甜头后,Gabriel将目光转向一家瑞士银行,追求更大的挑战。他通过伪装成客户服务邮件,诱骗员工点击含键盘记录器的链接,再次获取管理员权限。这次他不仅窃取了账户数据,还发现了内部交易记录。他曾计划转移更大金额,但想到可能影响普通储户,最终选择放弃,将所有证据删除。这一决定源于一次偶然的反思——他在咖啡店看到一位老人取款,感到一丝愧疚。他销毁硬盘后退出黑客活动,转向合法的安全咨询工作。瑞士银行的入侵是他技术的巅峰,也是道德的转折点,Mitnick通过采访确认了他的转变。
故事逻辑从技术探测到入侵,再到自我终止,清晰展示了Gabriel的成长。关键点在于SQL注入的普遍性和员工的无知,这些漏洞让银行防线形同虚设。有趣的细节包括他用“钓鱼邮件”伪装成银行通知的狡黠,以及销毁证据时用锤子砸硬盘的戏剧性场景。他还提到,爱沙尼亚银行的密码多为“123456”之类,令人啼笑皆非。Mitnick分析,这种远程攻击无需物理接触,却能造成巨大损失,凸显了网络安全的紧迫性。
章节以“洞察”和“对策”结束,指出银行需加强网站防护、培训员工识别钓鱼邮件,并采用多重认证。Gabriel的故事以其技术高超和道德觉醒并存而引人入胜,他的销毁证据不仅避免了法律后果,也为读者留下了一个关于责任的思考。这场银行入侵提醒人们,即便看似安全的金融系统,也可能在无声中被攻破。
Chapter 8 - Your Intellectual Property Isn’t Safe
第八章通过两位黑客Erik和Robert的故事,揭示了商业软件公司如何成为黑客的目标,以及他们如何利用技术漏洞窃取知识产权并在黑客社区分享成果。故事聚焦于两人入侵软件公司的过程,展示了破解许可密钥和源代码的复杂技术挑战,以及黑客间的协作文化。Erik和Robert代表了两种不同结局:Erik因过于大胆被捕,而Robert低调行事得以继续他们的“事业”。Mitnick通过这些叙述,强调了企业保护敏感数据的脆弱性,同时揭示了黑客行为的动机从个人兴趣到群体分享的演变。这章不仅是一场技术冒险的记录,也是一个关于后果与选择的警示。
Erik和Robert先锁定目标,他们选择了一家生产商业软件的公司,目标是破解其许可密钥。他们首先通过端口扫描和网络嗅探识别服务器,Erik使用Nmap探测开放端口,发现一台运行Windows的机器存在弱点。Robert则通过社会工程,从公司网站和公开文档中推测服务器名称和员工邮箱,为后续攻击铺路。Erik利用已知的SQL注入漏洞入侵数据库,提取加密的许可密钥,随后用IDA Pro反汇编程序分析其算法。他们发现密钥基于简单加密,Erik通过“已知明文攻击”生成匹配密钥,而Robert开发了一个彩虹表加速破解过程。两人成功后下载了部分源代码,Erik甚至尝试从注册表中提取更多信息,如IE浏览记录,以寻找其他突破口。然而,Erik过于频繁的活动触发了警报,他在一次登录时被公司安全团队追踪并逮捕,面临法律制裁。
与此同时,Robert采取了更谨慎的策略。他利用Erik入侵时留下的后门,继续低调访问系统。他不仅破解了视频后期制作软件的密钥,还通过SQL注入上传恶意脚本到受保护目录,进一步窃取客户邮件列表。他将这些成果匿名分享到Warez网站,与其他黑客交换资源,形成了典型的“破解者世界”。Robert还发现了一个有趣的现象:许多员工密码极其简单,如“password123”,让他感叹企业安全意识的缺失。他曾伪装成技术支持人员,直接从帮助台获取账户权限,显示了社会工程与技术的结合。Erik被捕后,Robert销毁了部分证据,继续低调活动,未被追查。两人合作的高潮是源代码的成功下载,但结局却因个人选择分化:Erik入狱反思,Robert则沉浸于地下社区。
故事逻辑从目标识别到技术突破,再到分享与后果,清晰展示了黑客入侵的完整链条。关键点在于SQL注入和弱密码的普遍性,这些漏洞让攻击变得可行。有趣的细节包括Robert用“后门”上传脚本的狡黠,以及他对密码习惯的吐槽——他曾笑称“破解密码比写代码还简单”。Mitnick通过采访验证了故事细节,指出黑客分享文化的驱动力不仅是炫耀,还有对技术的热爱。
章节以“洞察”和“对策”收尾,提醒企业加强数据库防护和密码管理,如移除安装文件、限制权限等。Erik和Robert的故事揭示了知识产权保护的脆弱性:技术失误可能导致重大损失,而黑客的动机往往超越金钱,更多是智力游戏的延续。这场冒险以两人截然不同的命运告终,成为对安全与伦理的双重反思。
Chapter 9 - On the Continent
本章讲述了两位黑客Brock和Louis如何在伦敦成功入侵一家公司的网络系统,利用技术漏洞和直觉逐步突破防线,最终在险境中脱身的故事。这起事件发生在欧洲,展示了跨国黑客活动的细节和技术挑战。Brock和Louis是一对技术娴熟的伙伴,他们以破解企业网络为乐,追求智力上的满足而非单纯的经济利益。他们选择了一家未具名的伦敦公司作为目标,通过一系列精心策划的步骤,从外部探测到内部控制,展示了黑客的耐心与创造力。故事不仅记录了他们的冒险,还通过Mitnick的叙述揭示了网络安全设计的常见疏忽,为读者提供了技术与策略的洞察。
Brock和Louis先在家中通过互联网研究公司公开信息,利用Whois查询和Netcraft.com获取域名和服务器线索。第一天,Brock发起ping扫描确定IP地址范围,Louis则运行Nmap进行端口扫描,发现开放的TCP端口和运行的服务器软件,如Apache和微软IIS。他们注意到防火墙配置疏忽,未能完全屏蔽外部探测,这为后续入侵埋下伏笔。第二天,他们锁定了一台3COM路由器,利用已知的默认配置漏洞尝试登录,意外发现管理员未更改初始密码。他们进入路由器后,提取配置信息,绘制出公司内部网络图,发现一台IIS服务器存在潜在弱点。Brock回忆,他们曾因扫描过于频繁触发警报,但迅速调整策略,降低了检测风险。
第三天的突破至关重要。Louis利用“直觉”——一种黑客特有的敏感性——猜测IIS服务器可能运行FrontPage扩展,这在当时常被忽视且易受攻击。他们通过端口80发送精心构造的请求,成功“闯入”服务器,获得了命令执行权限。然而,他们发现自己被困在DMZ(隔离区),无法直接访问核心系统。第四天,他们调整计划,利用服务器上的远程控制工具(如PC Anywhere)建立后门,进一步探测内部网络。他们最终找到一台未受保护的主机,破解其密码后取得完全控制权,下载了敏感数据作为“战利品”。就在他们得意之时,系统日志显示管理员开始检查异常流量,Brock迅速切断连接,两人侥幸逃脱,未被追查。
故事逻辑从外部探测逐步深入内部控制,展示了黑客如何利用层层漏洞。关键点在于3COM路由器的弱密码和IIS服务器的配置失误,这些疏忽让攻击成为可能。Mitnick强调,这种“直觉”并非神秘,而是基于经验的模式识别,如Louis凭感觉锁定FrontPage漏洞。有趣的细节包括他们被困DMZ时的紧张——Brock形容像“掉进陷阱的老鼠”,以及他们用简单工具如ping和tracert绘制网络图的低调方式。两人未透露具体目标或后果,但暗示这是一个技术炫耀而非破坏行动。
章节以“洞察”和“对策”结束,指出企业常忽视路由器安全和端口过滤的重要性,建议加强防火墙规则和定期审计。Brock和Louis的故事以成功脱身为高潮,他们的冒险虽未带来法律后果,却留下了一个关于技术较量与运气的生动篇章。这场伦敦入侵不仅展现了黑客的狡黠,也提醒读者,即便在欧洲这样监管严格的地区,网络安全仍需高度警惕。
Chapter 10 - Social Engineers — How They Work and How to Stop Them
第10章聚焦于社会工程学的运作机制,通过Whurley在拉斯维加斯赌场的安全审计经历,揭示了这种非技术性黑客手段的惊人效果,并探讨了如何防范。Whurley,一位擅长心理操控的黑客,转行成为安全顾问,受雇于赌场进行渗透测试。他利用伪装身份、心理技巧和物理突破,轻松进入受限区域,展示了社会工程如何利用人性弱点绕过严密的技术防护。故事不仅记录了他的冒险,还分析了其背后的心理学原理,并为企业提供了实用的对策建议。Mitnick通过Whurley的叙述,强调了员工培训在抵御此类攻击中的关键作用。
Whurley接到赌场任务,决定摒弃复杂的技术手段,转而依赖社会工程。他首先研究目标,观察员工行为和环境细节,制定了一个大胆计划:伪装成内部人员。他制作了假徽章,穿着与赌场员工相似的制服,利用颜色心理学选择深蓝色服装——这种颜色常让人联想到权威和信任。进入赌场时,他没有直接闯入,而是选择“尾随”一名员工通过安检门,假装忙碌地翻找口袋,仿佛忘了带证件。保安因熟悉这种场景未起疑,他顺利混入内部。随后,他通过“冷读”技巧——根据对方反应即兴调整对话——与一名接待员攀谈,谎称自己是新来的IT技术员,需检查服务器。接待员未核实身份便带他进入核心区域,Whurley趁机观察系统布局,甚至获取了管理员权限。
行动的高潮发生在Whurley试图进入贵宾室时。他注意到保安对制服的关注,便故意弄乱衣领,假装刚完成体力活,主动与保安搭话,询问洗手间位置。这种“分散注意力”的策略让他显得无害,保安放松警惕,甚至主动为他开门。他还在闲聊中奉承对方的工作重要性,利用“喜欢”原理进一步降低防线。最终,他在贵宾室安装了伪装成USB设备的键盘记录器,未被发现便撤离。测试结束后,他向赌场提交报告,指出员工缺乏安全意识和身份验证的疏忽。赌场震惊于他的成功,立即加强了培训和流程。Whurley回忆,伪造徽章时故意加入拼写错误以测试观察力,结果无人察觉,这一细节令人啼笑皆非。
故事逻辑从计划到实施清晰展现了社会工程的步骤:研究目标、伪装身份、利用心理弱点、突破防线。Whurley的成功依赖于“顺从的动力”——一旦对方迈出第一步(如开门),后续合作便水到渠成。他还运用“角色扮演”和“恐惧”元素,比如暗示系统故障可能影响赌场声誉,让员工急于帮忙。书中分析了这些技巧背后的社会心理学,如“归因”——人们倾向于相信外表可信的人,以及“反应性”——拒绝帮助可能引发内疚。Mitnick补充了一个家庭例子:他女友的女儿Briannah用奉承和撒娇试图解除游戏禁令,幽默地说明社会工程无处不在。
章节最后提出对策:定期培训员工识别可疑行为、强制双重身份验证、限制物理访问。Whurley的故事以教育意义收尾,他强调技术防护再强,若忽视人性弱点,仍不堪一击。有趣的是,他曾用口香糖粘住门传感器,显示低科技手段也能击败高科技防御。这一章通过紧张的渗透过程和深刻的心理学洞察,提醒读者警惕身边的“无形黑客”。
Chapter 11 - Short Takes
本章汇集了多个短篇黑客故事,这些事件虽未像前几章那样展开为完整篇章,却因其趣味性、启发性或独特性而被收录,展示了黑客行为的多样性和创造力。故事从恶作剧到高科技犯罪不一而足,每一个都以简洁的方式呈现了主要人物的动机、行动过程及结果。Mitnick和Simon通过这些片段,不仅娱乐读者,还传递了安全意识的微妙提醒。以下是几个代表性故事的缩写,保留了关键人物、逻辑发展和有趣细节。
第一个故事聚焦于Jim,一位在华盛顿Fort Lewis服役的陆军中士,因不堪忍受暴虐的上司而策划报复。Jim和同事利用部队的计算机小组身份,负责输入人事和薪资数据。他们发现系统要求两人独立录入并核对,便串通输入上司“死亡”的虚假记录,导致其工资停发。发薪日,上司愤怒投诉,却因纸质档案“意外丢失”无法立即补发——Jim戏称文件“自燃”。军队被迫向总部请求档案副本,期间上司无法领薪,行为明显收敛。这个故事从日常不满出发,通过简单技术手段实现报复,逻辑清晰地展示了内部权限的滥用风险,最终以行为改变的结局让人忍俊不禁。细节上,上司的暴躁与档案“自燃”的幽默说辞增添了趣味。
接着是Yuki的故事,一位16岁的少年黑客,在《侏罗纪公园2》上映时入侵MCA/Universal的lost-world.com网站。他利用网站防护漏洞,通过CGI脚本插入反弹器,轻松获取控制权。为恶作剧,他和朋友将网站标志改为鸭子图案,替换了原有的霸王龙。媒体起初怀疑这是电影宣传噱头,但Yuki联系Universal坦白漏洞并提供后门信息,竟获邀工作。然而,得知他未成年后,公司压低薪资,他拒绝并转向咨询事业。几年后,CNet将其列为十大经典黑客事件之一。故事从技术挑战开始,发展为一场意外的职业转折,Yuki的鸭子标志和未成年身份是亮点,展现了黑客的年轻气盛与潜在价值。
另一个引人注目的故事是David和朋友破解可口可乐自动售货机的经历。这些机器通过Unix系统远程报告状态,David利用telnet接入,仅三次尝试便猜中密码“pepsi”——一个讽刺的选择。他们修改代码,使机器偶尔显示“有人踢我”的求救信息,增添恶作剧乐趣。故事从无聊的起因到技术突破,逻辑上展示了密码设计的疏忽,结局以幽默告终。“pepsi”密码的荒诞性成为最令人捧腹的细节,凸显了安全意识的缺失。
其他故事同样精彩:美国陆军在沙漠风暴中通过伪装干扰伊拉克通信,最终迫使其放弃现代化联络;一位黑客与NSA的Frank合作,制造价值19亿美元的礼券并买袜子测试;Ron开发扑克机器人赚取奖金却因出售被禁;一位15岁少年伪装少女钓出恋童癖,用木马收集证据匿名举报。这些故事从创意萌芽到实施,展示了黑客的聪明与道德复杂性。如Ron的机器人从成功到被迫地下,少年因看到不堪内容而后悔,都为叙述增添了深度。章节以John的实习经历结束,他发现90%的员工密码可轻易猜中,强调用户是安全最薄弱环节。这些短篇以趣味性和警示性并存的方式,提醒读者黑客无处不在,防护需从日常做起。
《The Art of Intrusion》通过十多个引人入胜的黑客故事,展示了黑客如何利用技术漏洞(如随机数生成器设计错误、未修补的软件)和人性弱点(如信任、顺从)入侵系统。书中不仅揭示了黑客的动机(从金钱到好奇心再到道德感),还剖析了他们的方法,包括逆向工程、社会工程、密码破解和网络嗅探等。每一章的“洞察”和“对策”部分为读者提供了实用的安全建议,强调了技术与人性结合的防御策略。全书的核心信息是:信息安全的最薄弱环节往往是人,而不仅仅是技术。通过真实案例,作者呼吁企业和个人提高警惕,加强安全意识和技术防护措施。
Originally published on the WeChat account 网安志异, 2025-03-04 · original
Comments