愈演愈烈的Nation-state Attack
年初《连线》预测了2015年六大安全威胁,半年后,国家力量主导的攻击率先应验:美国人事管理办公室数据库失窃,卡巴斯基遭Duqu2.0入侵。从震网、Regin到盗用富士康证书、盯上伊核谈判场所,这些隐形轰炸机般的工具让人不安:平静的网络是否早已失守,只是我们看不见?
今年年初,《连线》杂志曾发布了一篇预测2015年网络安全形势的文章:《2015年我们将面临的最大的安全威胁》(0),提出了6项预测,并列出了往年的事件作为例子。
国家力量主导的攻击。2014年之前,美国NSA及其英国同行GCHQ采用高超的技术,开发了强大又高度可定制的恶意软件Regin(1),长期潜伏于比利时电信公司Belgacom公司的计算机系统,实施窃听。
敲诈。2014年,索尼被黑,入侵者放言威胁,试图阻止《刺杀金正恩》的上映。
数据损毁。索尼被黑以后,有大量数据被删除。
银行卡数据泄露将继续。2013年底,Target公司被入侵导致4000万信用卡数据泄露。2014年也有类似事件发生。
第三方入侵。入侵一家公司以瞄准另外一个更重要的目标成为一个趋势。Target被入侵是通过其供应商,一家空调公司的网络进入的;RSA Security被入侵是为了获取诸多政府、银行、企业采用的RSA安全令牌;Adobe被入侵,黑客进入该公司的代码签名服务器,为了把恶意软件伪装成Adobe认证的合法软件。
关键基础架构。“震网”病毒对伊朗核设施的攻击是最典型的事件;Telvent在2012年被入侵,黑客获取了该公司SCADA系统的重要文件,利用这些文件可进入采用了该公司软件的智能电网,石油、天然气、自来水系统。
如今半年过去了。一些引人注目的事件表明,《连线》杂志的预言正在逐项应验。至少第一项预测已经明显成为现实。
就在上个月初,媒体广泛报道,美国政府人事管理办公室的数据库被入侵,400多万名现任和前联邦雇员的记录被窃取。这被怀疑是一次国家力量主导的攻击行为,虽然被强国外交部斩钉截铁地否认了(2)。
上个月底,著名安全厂商卡巴斯基被Duqu2.0入侵。
2011年Duqu被发现以后,卡巴斯基曾做过详尽的分析(3)。Duqu及“震网”病毒Stuxnet,“火焰”病毒Flame,和2014年底爆出的Regin病毒等,都是极其复杂、精巧的间谍软件,被认为出自同一个(类)组织,而这个组织应该是国家主导的力量(比如美国NSA,以色列摩萨德,英国的GCHQ)。
2014年底,赛门铁克公司对入侵并长期潜伏比利时电信公司进行窃听的Regin病毒进行了详尽的分析(1),认为:
“Regin是一个极其复杂的软件,可以根据入侵的目标进行定制,使其具备各种强大的功能。”
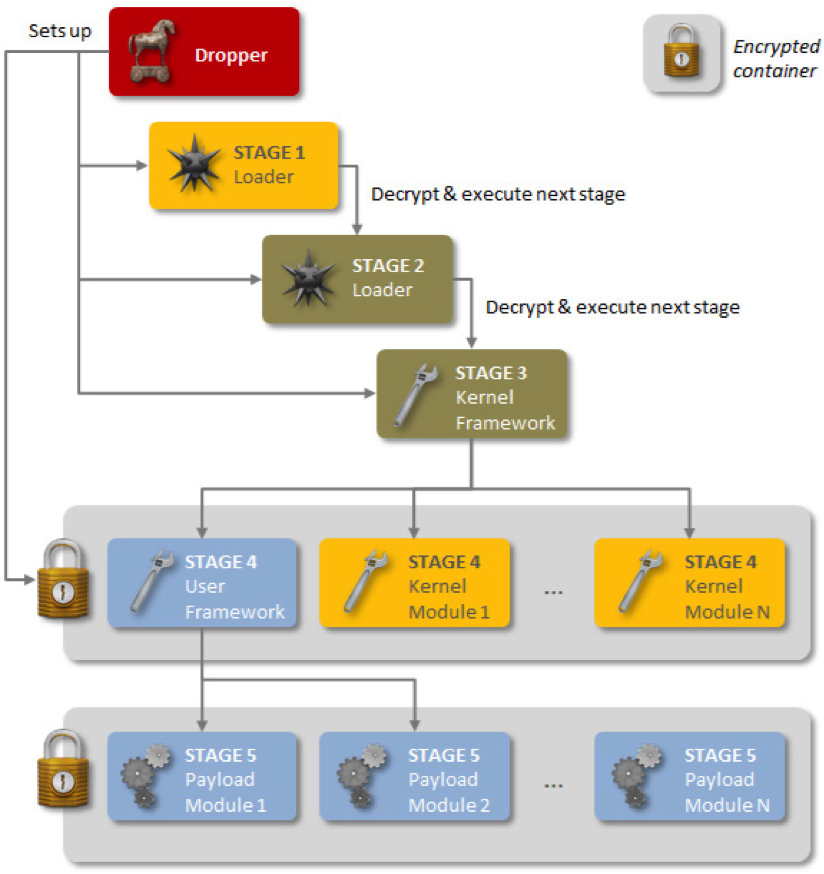
“Regin采用一个六阶段的架构。初始阶段安装和配置其内部服务。后续阶段发挥主要载荷作用。最有趣的阶段是存储可执行文件和数据文件的第四、五阶段。初始的第一阶段驱动是机器上唯一明文可见的代码。所有其他阶段都存储为加密的数据,作为一个文件或在非传统文件存储区域内,如注册表、扩展属性或是磁盘末的原始扇区。”
入侵卡巴斯基的Duqu2.0则更为复杂精巧。卡巴斯基发现,攻击者早在2014年某个时候就已经进入卡巴斯基的网络。入侵者似乎是要研究一下研究他们(这些病毒木马)的研究者是如何研究他们的(investigating—a case of the watchers watching the watchers who arewatching them)。入侵者还打算搞清楚卡巴斯基的检测软件如何工作,以找到一种避免被卡巴斯基的软件检测到的方法。
卡巴斯基对Duqu2.0进行了详尽的分析。
Duqu 2.0 的受害者遍布世界各地,包括西方国家、中东和亚洲地区。攻击作业者出于提高网络能力的目的,不仅攻击了直接针对的最终目标对象,还攻击了对实现其目的有价值的“功利目标对象”(即攻击者为了提高自己的网络能力而攻击的目标,也即《连线》杂志所说的“第三方攻击”)。
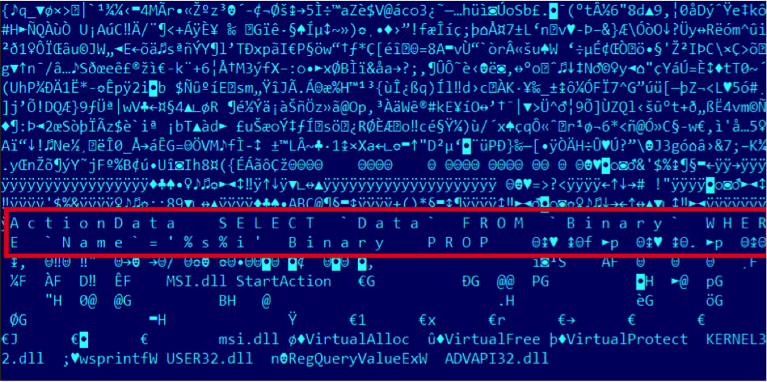
这类顶级间谍软件采用第三方入侵的手段窃取了匈牙利、台湾等厂家的数字证书,对自身进行签名,将自己伪装成操作系统信任的软件。这次入侵卡巴斯基的Duqu2.0使用的数字证书偷自富士康。
最值得注意的是,在2014年至2015年的时间段内恶意代码的一部分新感染对象涉及伊核六方会谈(还包括美国、俄罗斯、中国、英国、法国和德国),以及伊核六方会谈的一些场所。Duqu背后的威胁源似乎倾向于对涉及此类高层次会谈的场所发动攻击。除了伊核六方会谈,Duqu2.0组织还针对奥斯维辛-比克瑙集中营解放70 周年的纪念活动发动了类似攻击。
这种国家力量主导的攻击行为似乎愈演愈烈,复杂的攻击技巧,无孔不入而又悄无声息的攻击手段,无不展示了强大的攻击力量。如果说脚本小子们的手段就像木棍石块的话,这些复杂精巧的工具就像隐形轰炸机。从Stuxnet到Dudu2.0,这些不断发生、展现在眼前案例,让人隐隐觉得不安——我们现在看似平静的网络是否已经被侵入,只是我们不具备发现的能力?
感谢号称不懂英语的Seak,让我们有了一份中文的Duqu2.0分析报告(5)。
注
- (0) http://www.wired.com/2015/01/security-predictions-2015/
- (1) http://www.symantec.com/content/en/us/enterprise/media/security_response/whitepapers/regin-analysis.pdf
- (2) https://www.washingtonpost.com/world/national-security/chinese-hackers-breach-federal-governments-personnel-office/2015/06/04/889c0e52-0af7-11e5-95fd-d580f1c5d44e_story.html
- (3) https://securelist.com/blog/incidents/31863/the-mystery-of-duqu-part-six-the-command-and-control-servers-36/
- (4) https://securelist.com/files/2015/06/The_Mystery_of_Duqu_2_0_a_sophisticated_cyberespionage_actor_returns.pdf
- (5) http://www.antiy.com/response/Duqu-2.pdf
原载于微信公众号「网安志异」,2015-07-02 · 原文
留言