A Brief Look at Security in Industry 4.0
Steam engines exploded, and at the dawn of every industrial revolution, safety has stood in the way of progress. With smart manufacturing, the danger moves into cyberspace: the vast volumes of sensitive data shared across the supply chain are hard to protect, the legacy TCP/IP and industrial control protocols carry built-in vulnerabilities, and Stuxnet and Flame have already shown what is at stake. Security must be written in from the very start of planning, backed by unified standards and an assessment framework.
虽然具体表现的形式不同,但每一次工业革命的初期,安全性都是阻碍发展的重大障碍。第一次工业革命之初,蒸汽机远远不是安全的装置,爆炸事件时有发生。以电气化和自动化为标志的第二次、第三次工业革命,安全性问题也是类似情况。
今天,由IT技术承载的以智能制造为标志的“工业4.0”时代正在开启,网络空间安全问题成为了未来智能工厂的重大挑战。
“工业4.0” 基于物联网、信息物理融合系统(CPS)等,通过更加智能的、联网的部件如智能机器人、3D打印等,组成更加自主化的系统,进行灵活的、个性化的生产。实现这一图景,需要考虑多方面的安全性问题。
首先是数据的安全性问题。为了实现个性化生产,“工业4.0”要通过网络连接供应链上下游和商业伙伴,传输设计、生产、需求数据,共享大量信息。智能和灵活化的生产过程,以及产品的个性化产生了大量的敏感数据,急剧增长的数据量使保护难度加大,同时,与商业伙伴之间的数据开放共享加剧了保护敏感数据的困难程度。
IDC2014年对154家相关企业的调查表明,实现“工业4.0”最大障碍就是数据的安全保护问题。
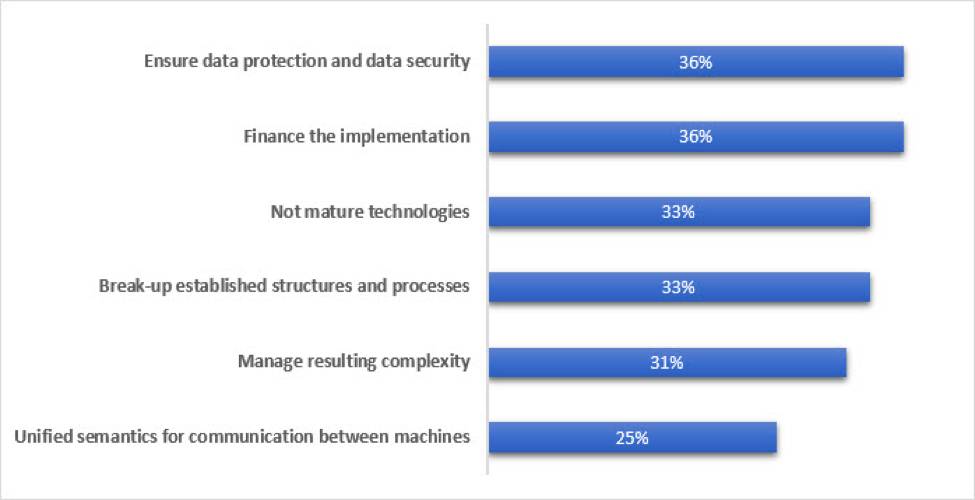
图1来自IDC的调查:工业4.0的主要障碍
其次是系统的脆弱性问题。用于“工业4.0”的IT技术、概念和协议大都是已经存在、大量采用的成熟技术,比如TCP/IP协议、各类工业控制协议、无线联网协议等。这些协议和技术在设计之初并未考虑到应用于密集联网、高度复杂和物理融合的“工业4.0”领域。同时,这些开放的、被广泛采用和研究的技术存在各类已知的脆弱性,将其应用于数量巨大的、连续运行、难以更新的工业设备上,这些脆弱性更容易被利用,更难以被保护,就会像蒸汽最早应用于产生动力的时代,给“工业4.0”带来巨大的安全风险。
已经发生的问题如震网病毒。2010年6月发现的震网病毒,具备破坏关键工业基础设施的能力。震网病毒目标为伊朗使用西门子控制系统的高价值基础设施,并最终感染并破坏了伊朗纳坦兹的核设施,使伊朗的布什尔核电站推迟启动。再比如火焰病毒。 2012年5月发现的火焰病毒利用微软公司Windows操作系统的两处瑕疵侵入电脑并注入其他程序。大约从2010年开始在中东大范围传播,主要收集个人信息,并上传到网络,以数种方式进行活动,包括录音、截取屏幕画面、侵入邻近的蓝牙设备等。
由于其技术特点,“工业4.0”需要关注的安全性问题还存在于其它方面。因此,应该从规划起,就将“工业4.0”各方面的安全保障作为重要原则,提出明确要求,让端点防护、认证、加密、安全监测、异常分析成为其一部分,建设“安全的工业4.0”。另外还应考虑将“工业4.0”的安全问题作为重点进行研究,加强“工业4.0”的安全体系设计与规划;制定统一的“工业4.0”安全要求和规划, 规范指导“工业4.0”建设;在“工业4.0”试点项目建设的同时,进行安全性试点,逐步建立针对“工业4.0”的安全测评体系等。
Originally published on the WeChat account 网安志异, 2016-04-12 · original
Comments